Diagnostic
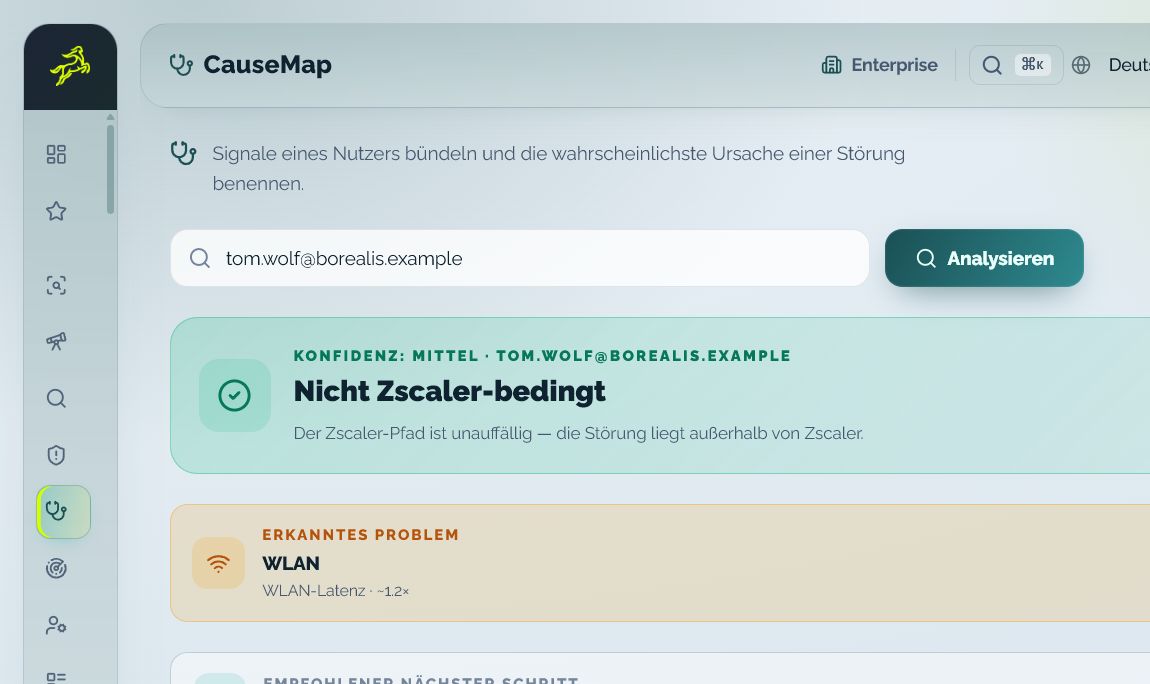
Connectivity Triage Map
Elle rassemble les signaux utilisateur et indique la cause, le niveau de confiance et l’action suivante appropriée.
CentaurNexus relie User Support Center, Unified Support Center, Connectivity Triage Map et des workflows de policy contrôlés : pour un diagnostic plus rapide, des transmissions claires et des modifications traçables dans l’exploitation Zscaler.
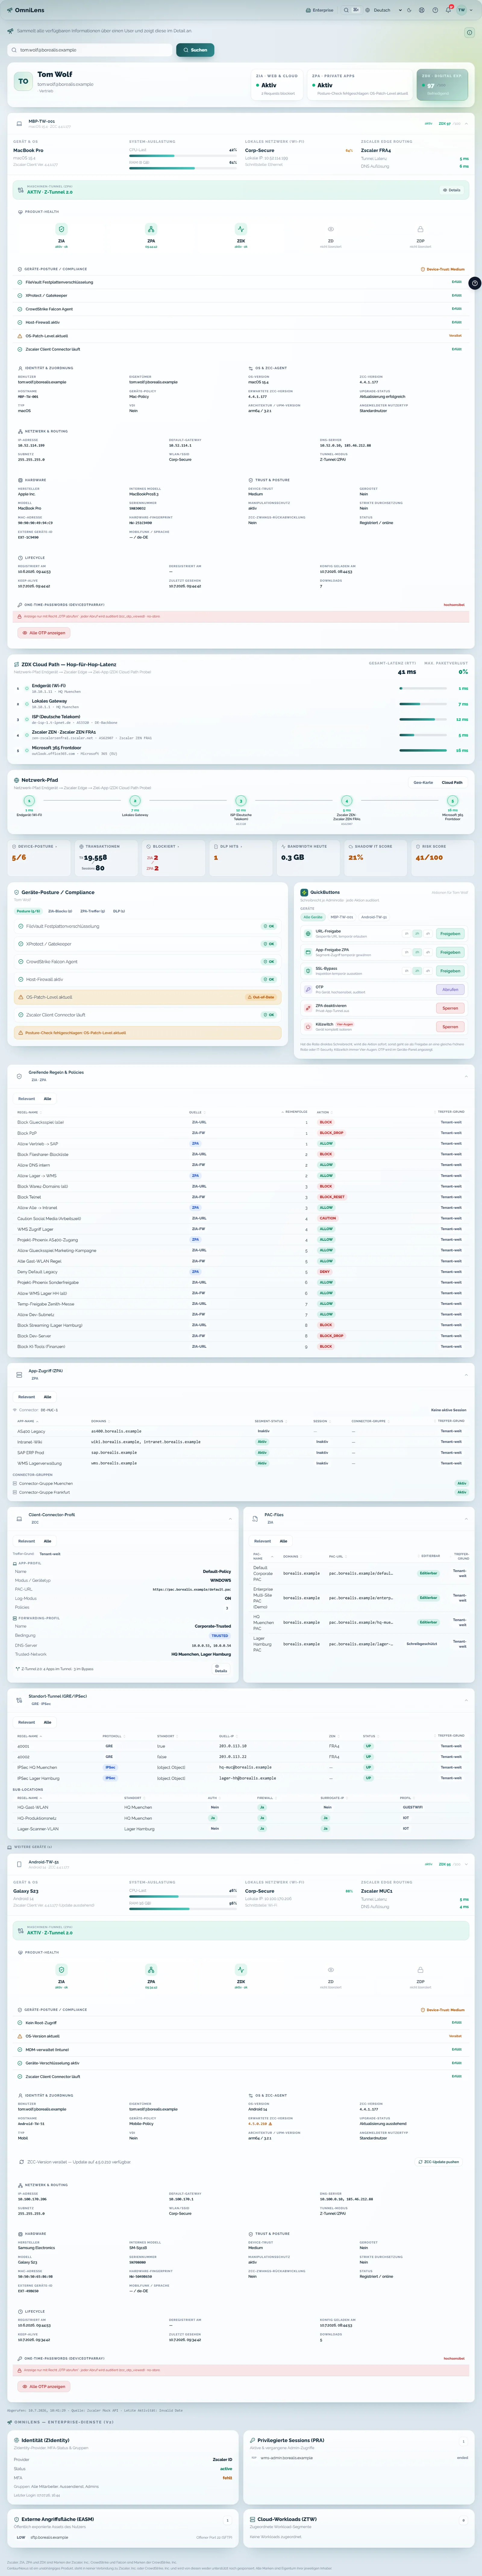
Elle rassemble les signaux utilisateur et indique la cause, le niveau de confiance et l’action suivante appropriée.
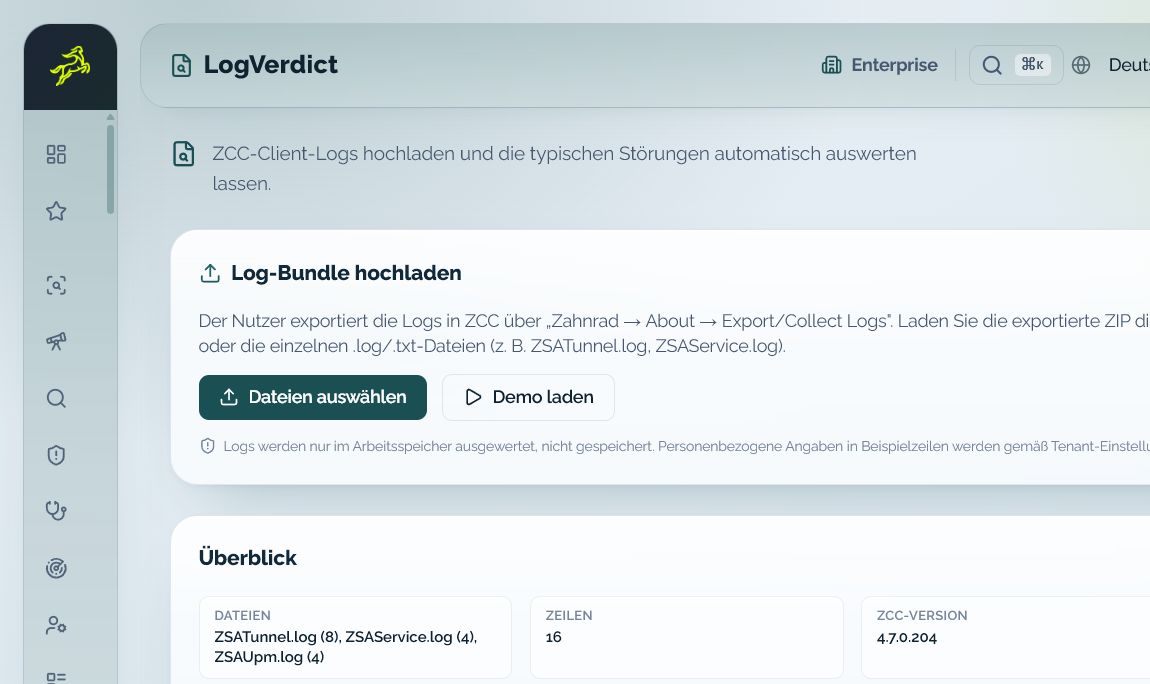
Il classe les logs ZCC par constat, gravité et prochaine étape vérifiable.
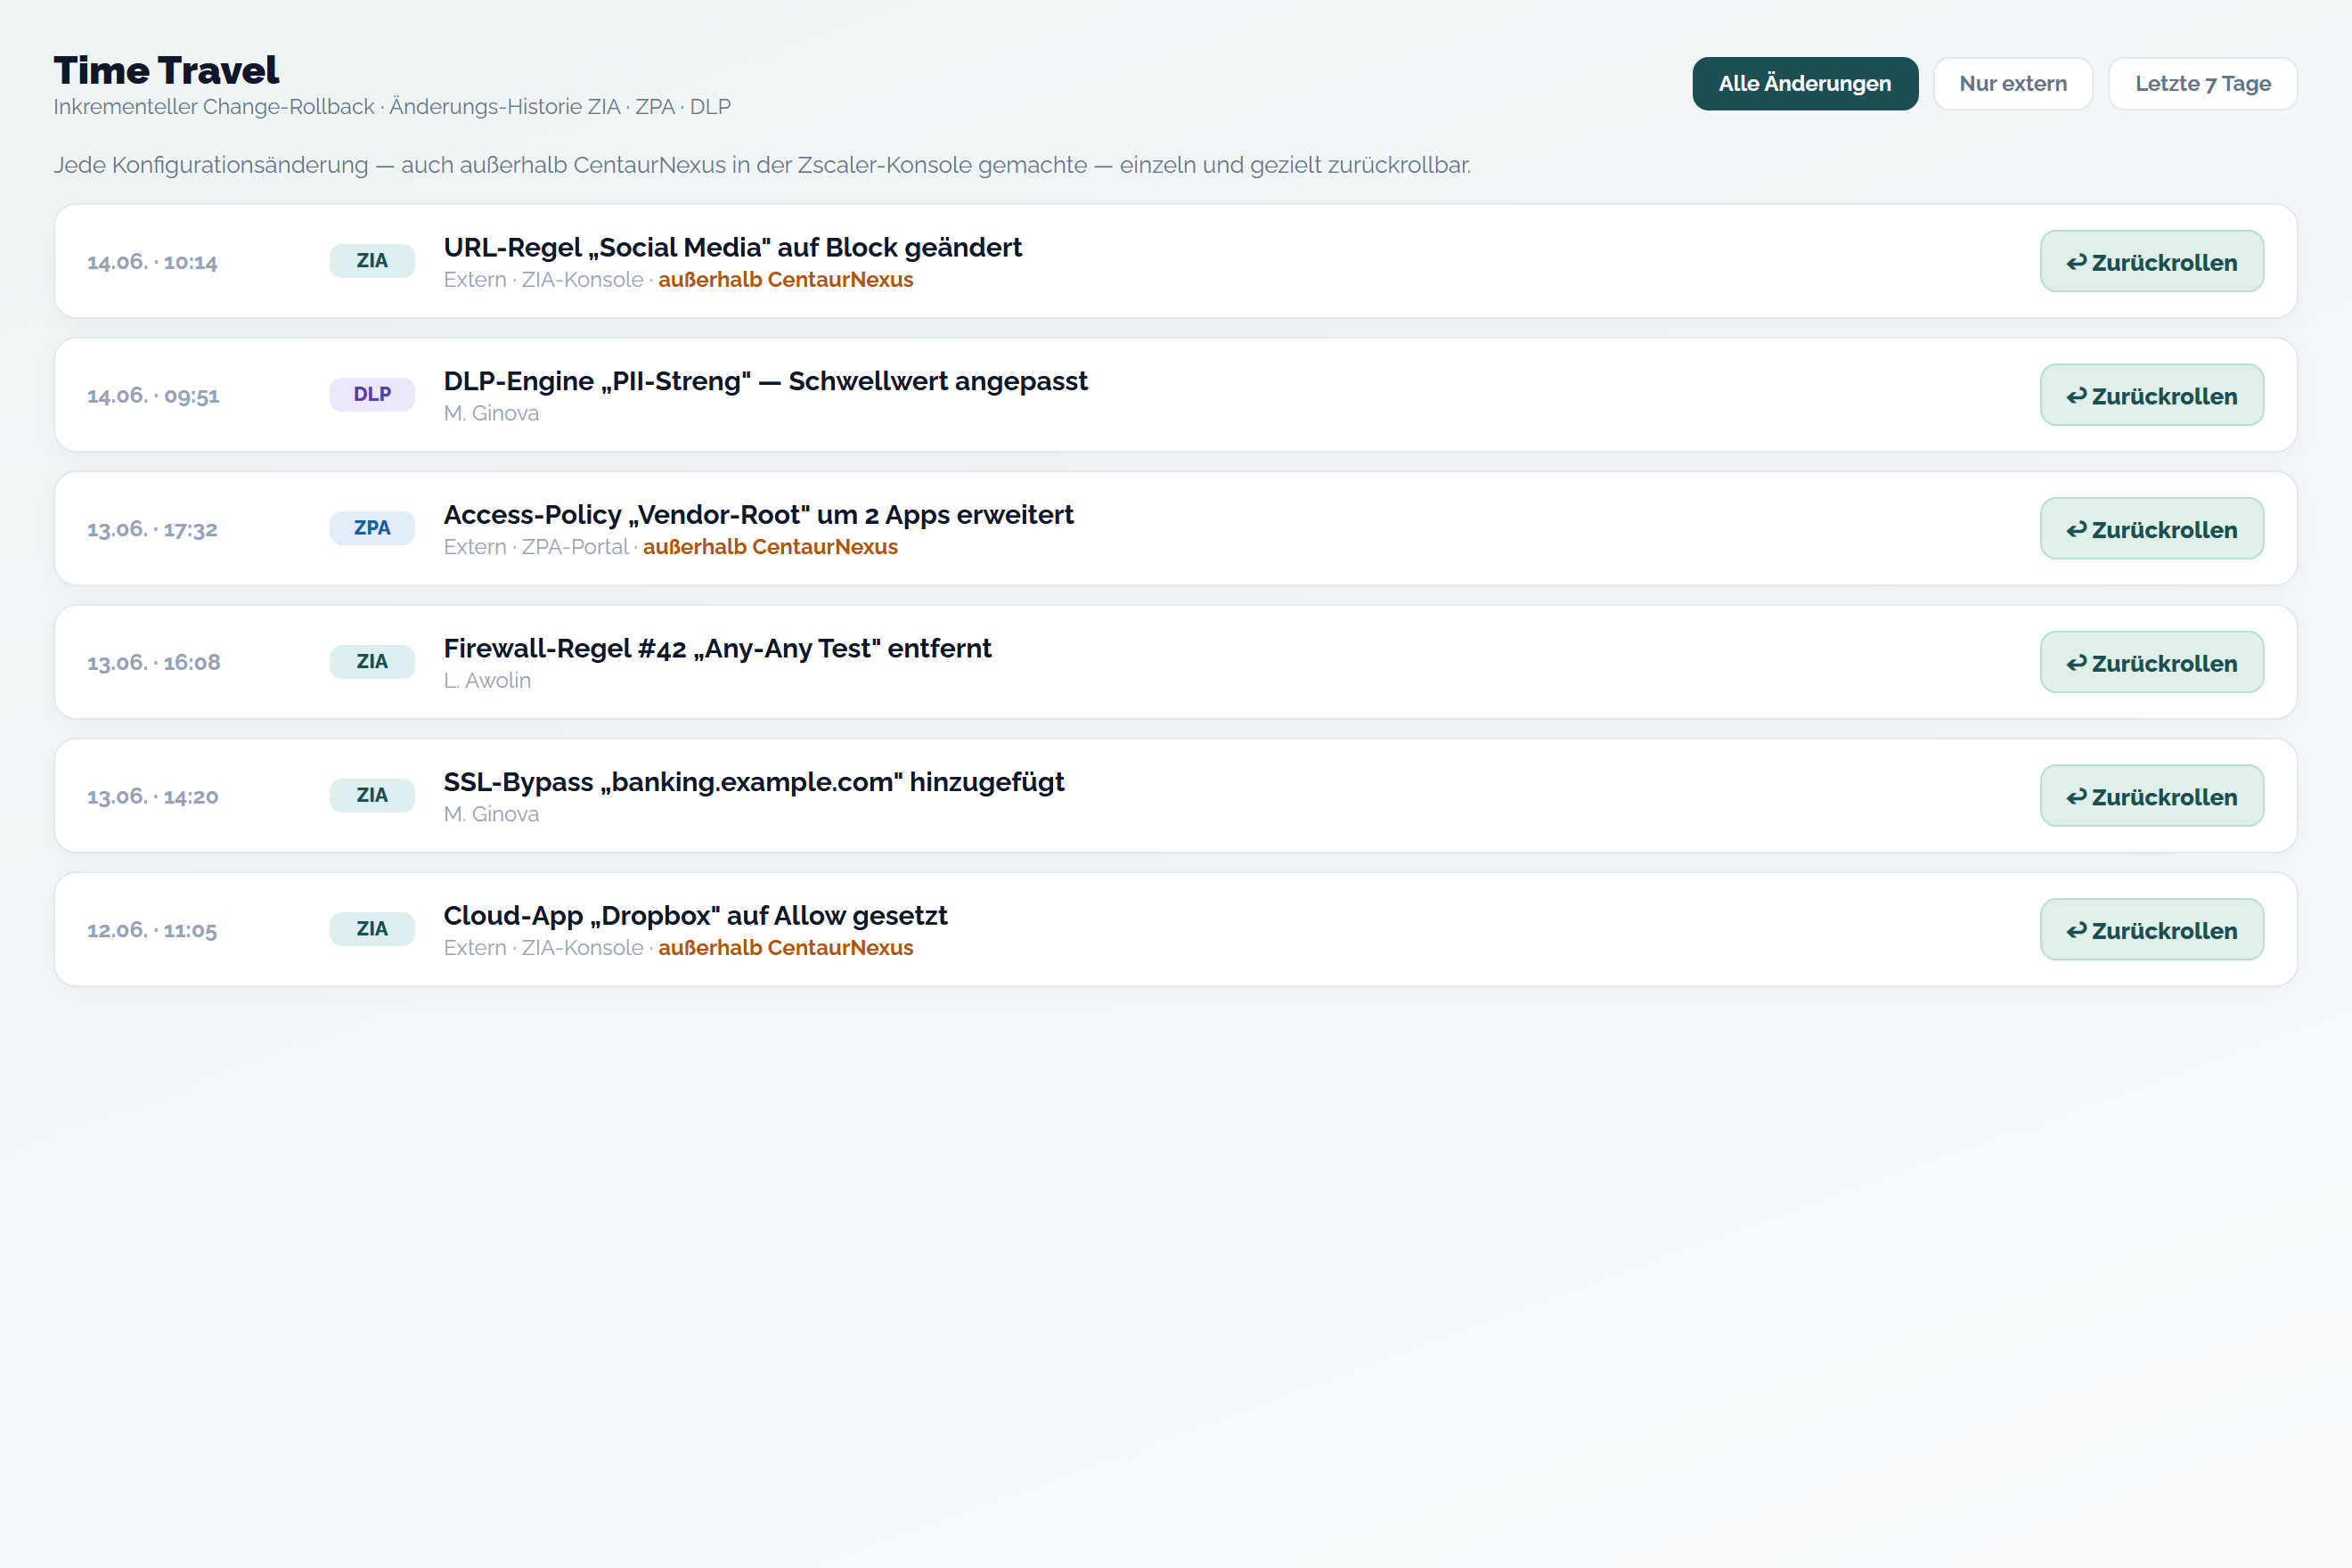
Il rend chaque modification visible et prépare un retour ciblé et traçable.
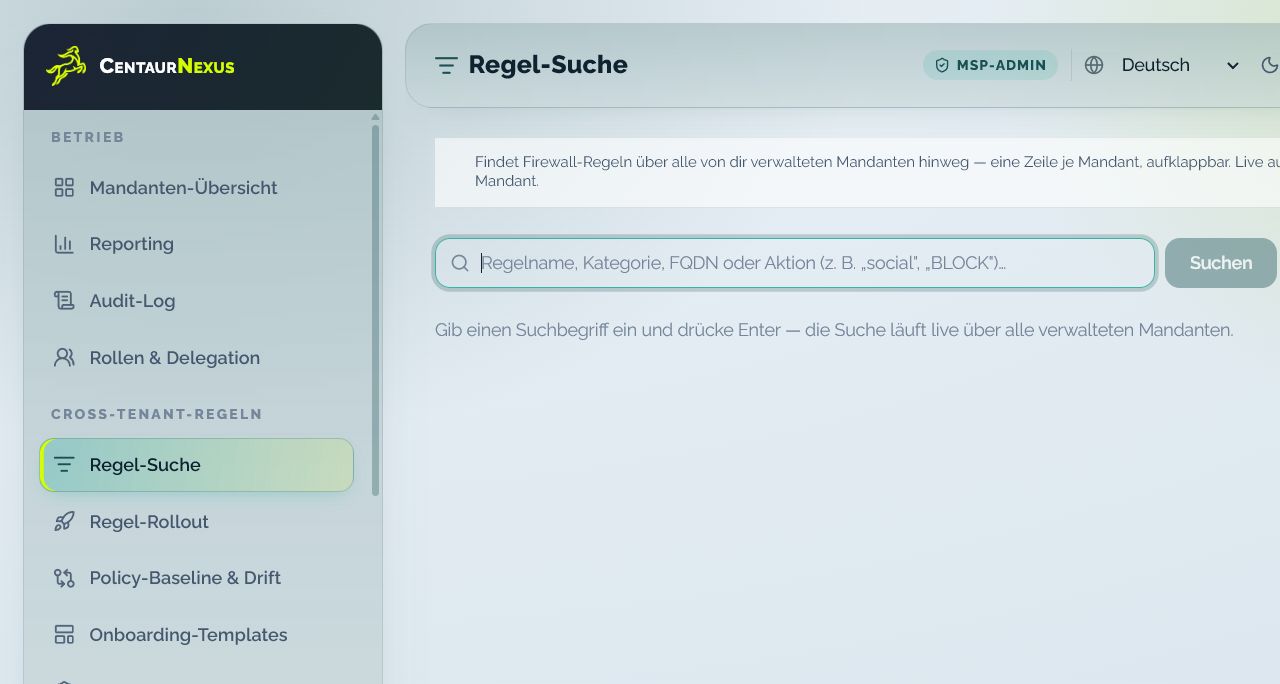
Elle retrouve les règles au-delà d’un seul tenant et garde le contexte client visible à tout moment.
CentaurNexus relie le constat utilisateur rapide à l’analyse approfondie et à une mise en œuvre contrôlée, sans mélanger les rôles ni les responsabilités.
User Support Center et Connectivity Triage Map donnent au premier niveau le contexte utilisateur, appareil et accès nécessaire, sans droits d’administration complets.
Unified Support Center réunit environ 70 points de données, règles, tunnels et signaux d’expérience, afin que l’analyse ne commence pas par une recherche dans les portails.
Access Review Desk et Change Effect Preview relient motif, effet, validation et audit en un parcours contrôlé.
Recherche cross-tenant, rôles et baselines rendent possibles des services reproductibles, sans brouiller la responsabilité par tenant.
Une vue de situation commune et adaptée à chaque rôle rend le traitement traçable, du premier signalement jusqu’à l’action validée.
Partir d’un point de départ concret : application, URL, appareil ou expérience numérique.
Le rôle compétent reçoit exactement les informations nécessaires pour évaluer et décider.
Résoudre le cas directement, le transmettre de façon structurée ou préparer une demande contrôlée.
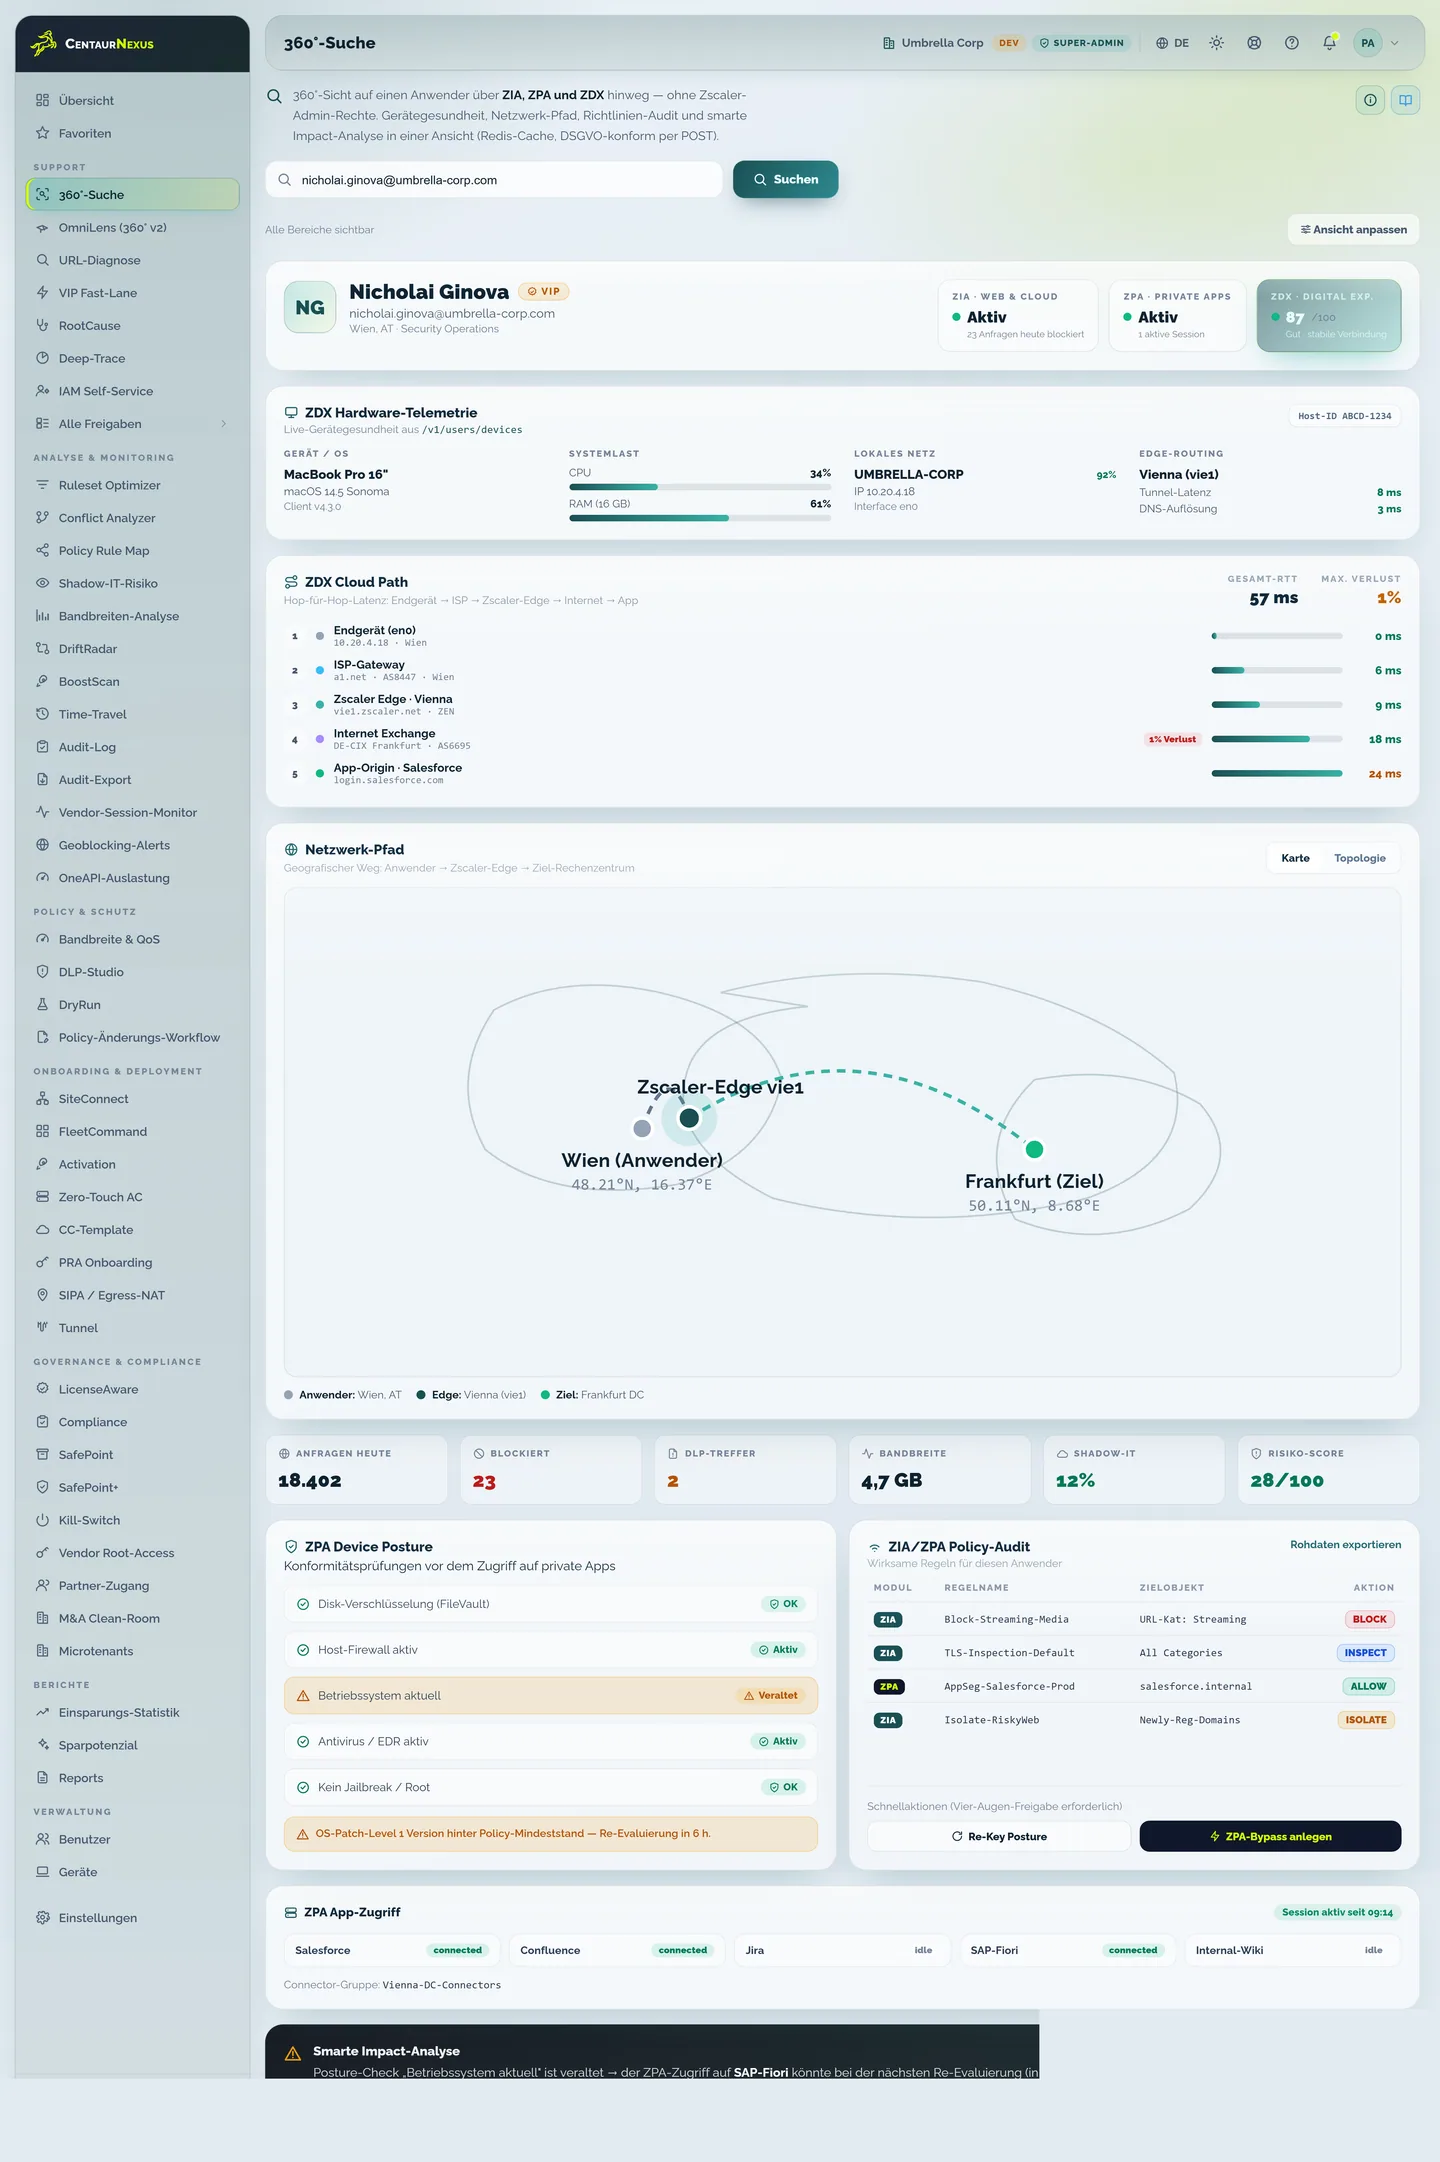
User Support Center part du cas utilisateur concret et réunit de façon lisible l’accès, l’appareil et les signaux pertinents pour le rôle concerné.
Chaque page correspond à une tâche, une intention de recherche et un parcours de conversion qui lui sont propres.
Traiter les demandes Zscaler sans distribuer de droits d’administrateur complets.
Relier le contexte utilisateur, règles et risques, et mettre en œuvre les modifications de façon contrôlée.
Traiter situation, rapports et validations basées sur le risque dans une vue Security dédiée.
Gérer plusieurs environnements clients de façon cohérente au quotidien.
Autonomiser les utilisateurs finaux et éviter les détours inutiles dans le support.
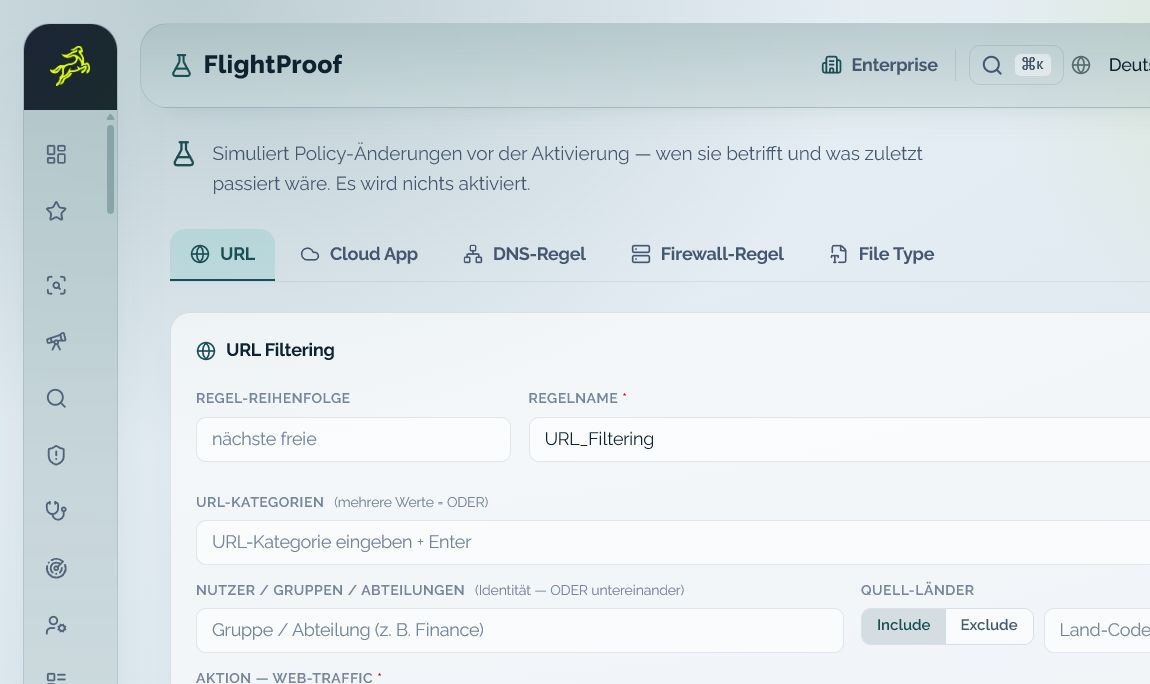
La simulation prépare une modification de sorte que la portée, l’effet et la responsabilité restent traçables pour tous les rôles concernés.
CentaurNexus crée une base d’information commune afin que les équipes arrivent plus vite à une action fiable, tout en gardant responsabilité, transparence et mécanismes de protection visibles.
Discuter d’un cas typeNous identifions ensemble quel rôle perd du temps aujourd’hui et quelle lacune d’information ou de processus combler en premier.
Non. CentaurNexus relie des informations et des workflows par rôle à travers ZIA, ZPA, ZDX et d’autres services. Les systèmes Zscaler restent les systèmes sources de référence.
User Support Center met à disposition environ 70 points de données pertinents sur l’utilisateur, l’appareil, l’accès et l’expérience, dans une vue par rôle. Connectivity Triage Map condense ces signaux en un constat traçable.
Access Review Desk, Change Effect Preview et Configuration Rollback prennent en charge les validations documentées, l’aperçu d’effet et des retours traçables. Les actions en production restent volontaires et dépendantes du rôle.
Oui. Recherche cross-tenant, rôles, délégation ainsi que policy baseline et drift prennent en charge des services reproductibles avec un contexte client visible.