Vérifier directement la page actuelle
Le plugin navigateur démarre le diagnostic et la demande dans le contexte de travail, au lieu de faire d’abord passer l’utilisateur par un portail séparé.
Le plugin navigateur apporte la vérification d’URL, le Service Tunnel Check et les demandes adaptées directement sur la page actuelle. Le portail reste le point central pour les accès, le statut de traitement et les autres fonctions self-service.
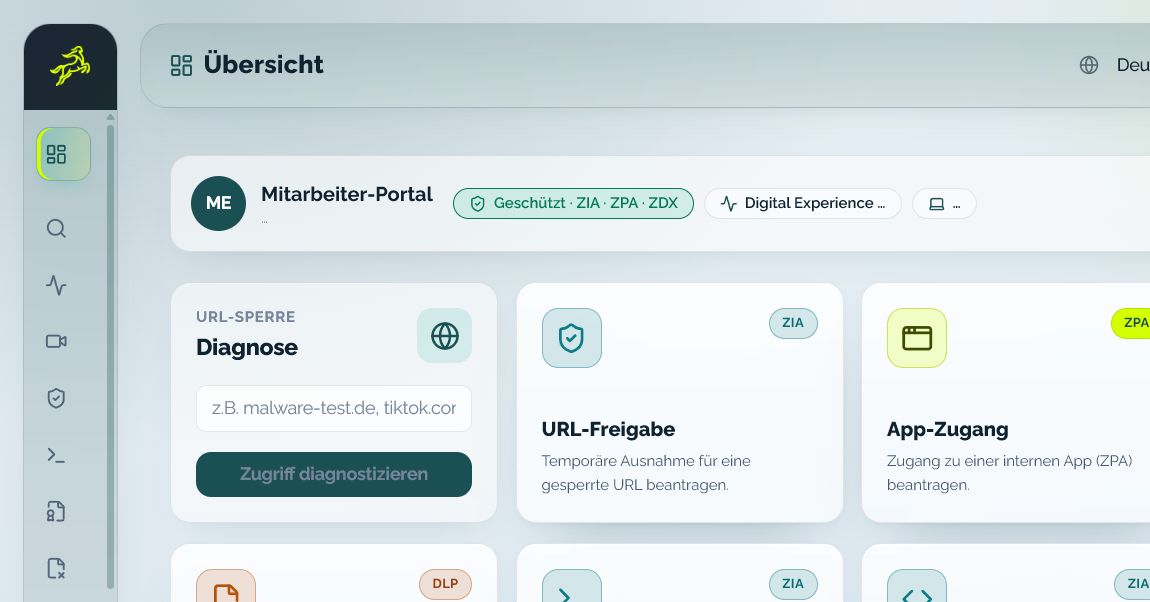
Le plugin ne lit l’URL actuellement ouverte qu’après un clic délibéré. Les utilisateurs peuvent vérifier la page, demander une autorisation ou une exception TLS et tester la qualité de connexion, sans devoir d’abord naviguer dans le portail.
Le Self-Service ne remplace pas une décision de sécurité. Il garantit que la bonne information et l’action suivante autorisée soient immédiatement disponibles.
Le plugin navigateur démarre le diagnostic et la demande dans le contexte de travail, au lieu de faire d’abord passer l’utilisateur par un portail séparé.
Service Tunnel Check, contexte URL et données de la demande fournissent un point de départ plus clair lorsqu’un accompagnement personnel devient nécessaire.
Motif professionnel, durée souhaitée et ressource concernée parviennent ensemble au rôle compétent.
Le plugin ne traite l’URL de l’onglet actuel que sur action délibérée, sans historique et sans streaming permanent en arrière-plan.
Le Self-Service relie qualification, action utilisateur autorisée et statut de traitement transparent.
Vérifier l’URL, la connexion et le symptôme visible comme point de départ concret.
Utiliser le self-service ou demander une autorisation limitée dans le temps avec motif et durée souhaitée.
Distinguer clairement les demandes ouvertes, autorisées, refusées et expirées.
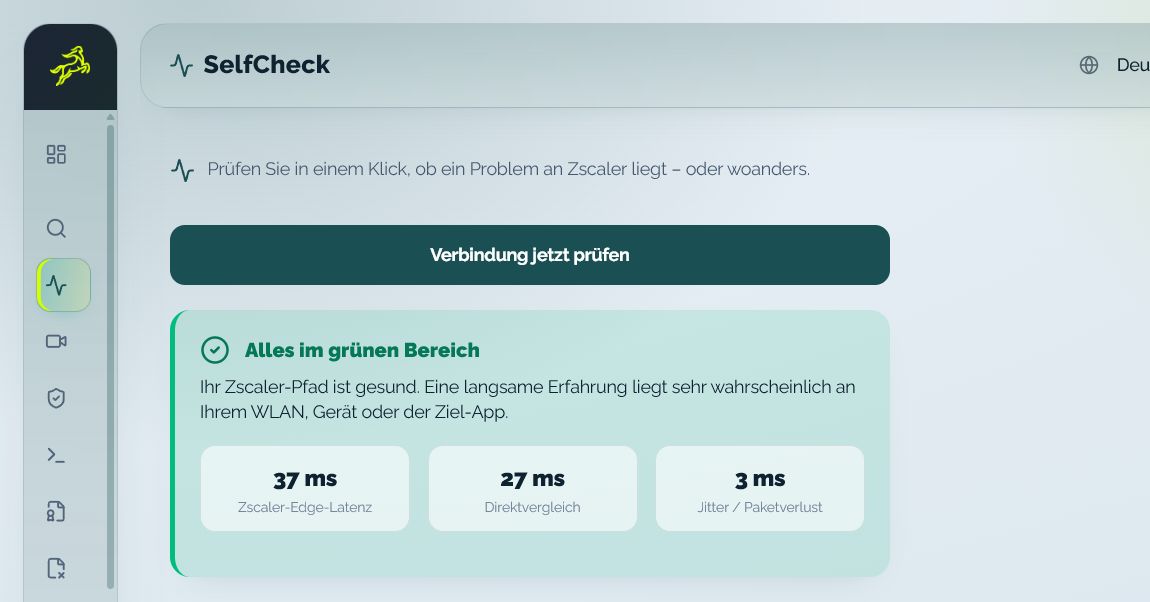
Service Tunnel Check évalue la latence Zscaler Edge, la comparaison directe et la qualité de connexion. Utilisateurs et Helpdesk obtiennent ainsi un point de départ solide pour la prochaine action.
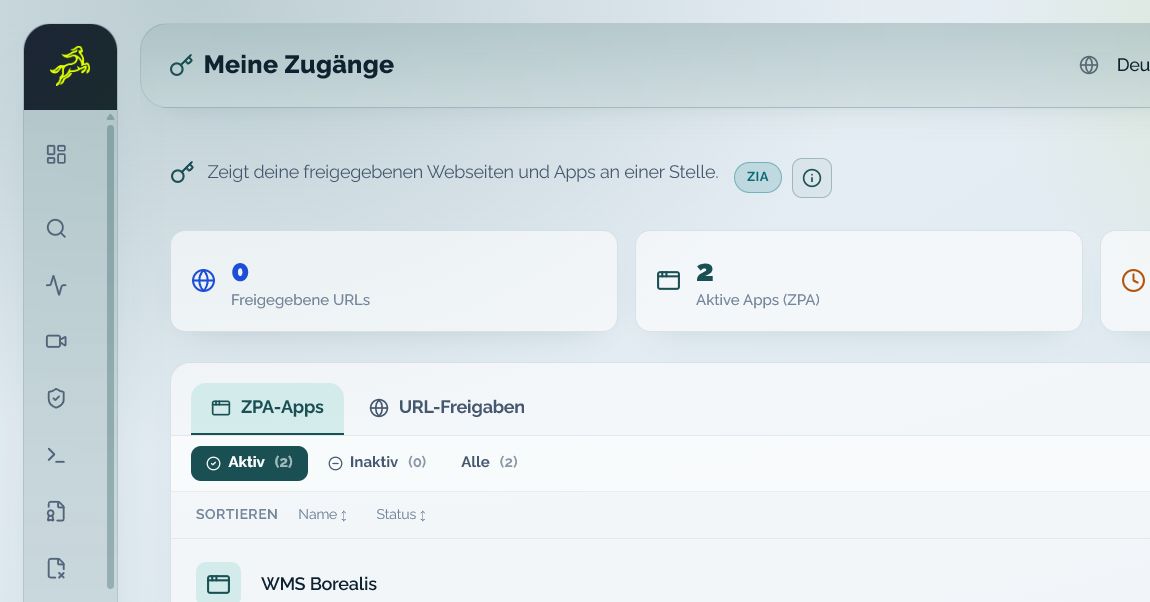
Les utilisateurs voient leurs sites web et applications autorisés en un seul endroit. Une demande relie motif professionnel, durée souhaitée et statut transparent du rôle d’autorisation compétent.
Les utilisateurs reçoivent des informations compréhensibles et des actions autorisées ; les décisions de sécurité restent attribuées aux rôles prévus.
L’interface affiche exactement les fonctions de diagnostic, de demande et de statut qui correspondent au rôle de l’utilisateur.
Un approbateur compétent évalue les demandes dès que le processus prévoit une décision indépendante.
Les exceptions sont demandées avec une durée souhaitée et restent traçables dans le statut.
L’interface affiche les fonctions activées pour le tenant et le pack concernés.
Un bon Self-Service explique l’état actuel, montre l’action suivante autorisée et indique clairement quelle équipe prend le relais si nécessaire.
Le lanceur de démo présélectionne la perspective Self-Service et ouvre le scénario d’exemple préparé dans un nouvel onglet.
Selon le rôle, la licence et la configuration du tenant, le plugin peut vérifier l’URL actuelle, lancer des demandes URL, Cloud App, ZPA App ou TLS, et afficher Service Tunnel Check, Conference Readiness, le statut et le bilan de protection.
Pas pour les actions individuelles du plugin. Le portail reste la vue centrale pour les accès actifs, l’historique des demandes et les autres fonctions self-service.
Non. Il utilise uniquement l’URL de l’onglet actuellement ouvert et ne la transmet que lors d’une action délibérément déclenchée. Aucun historique ni streaming permanent en arrière-plan n’est prévu.
Non. L’utilisateur soumet une demande structurée. La décision reste au rôle prévu ; les règles côté serveur et les étapes d’autorisation restent applicables.