Analyse
Unified Support Center
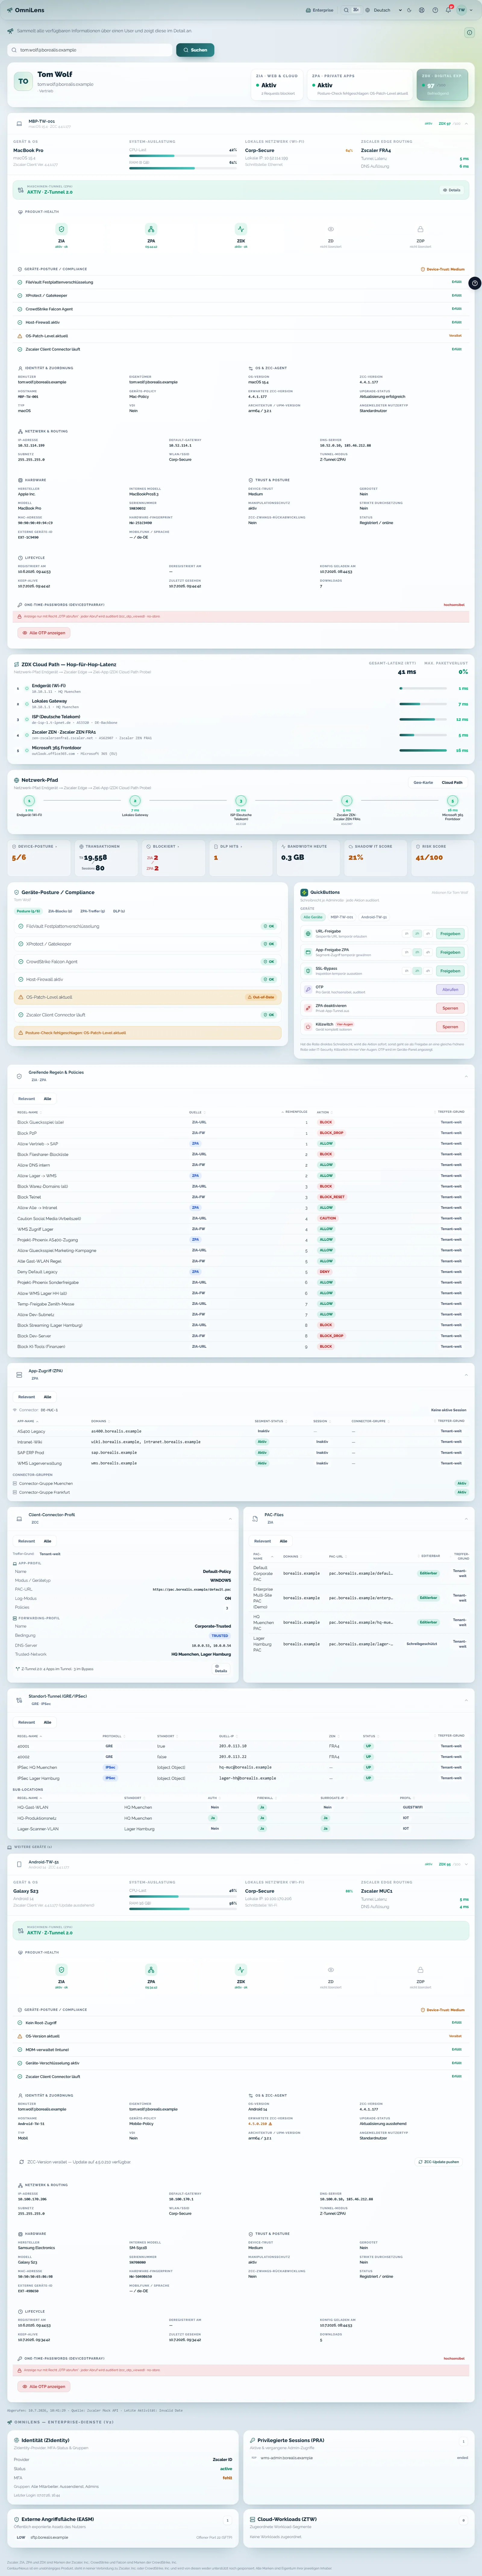
Plutôt que de parcourir plusieurs vues Zscaler, l’analyse commence par un diagnostic utilisateur complet.
Unified Support Center réunit le contexte utilisateur, appareil, règle et tunnel. Nexus MetaScore soutient l’évaluation des URL, tandis qu’Access Review Desk, Change Effect Preview et Configuration Rollback rendent les changements contrôlables.
Plutôt que de parcourir plusieurs vues Zscaler, l’analyse commence par un diagnostic utilisateur complet.
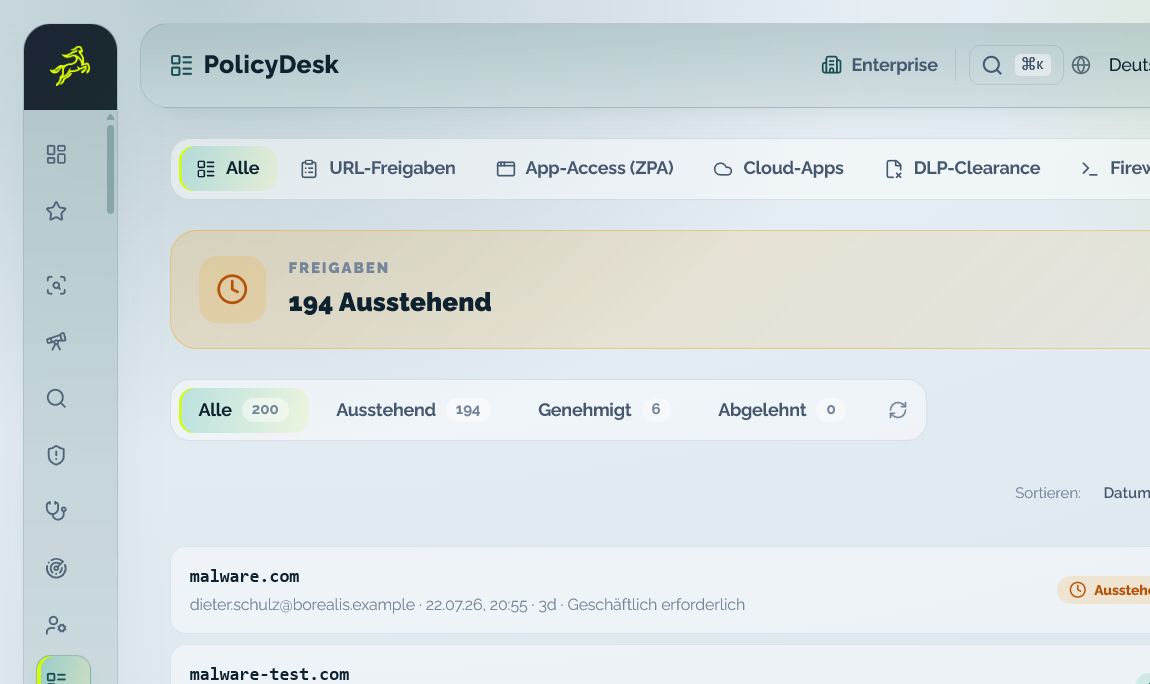
Réunit diagnostic, changement planifié et rôles responsables sur un même cas.
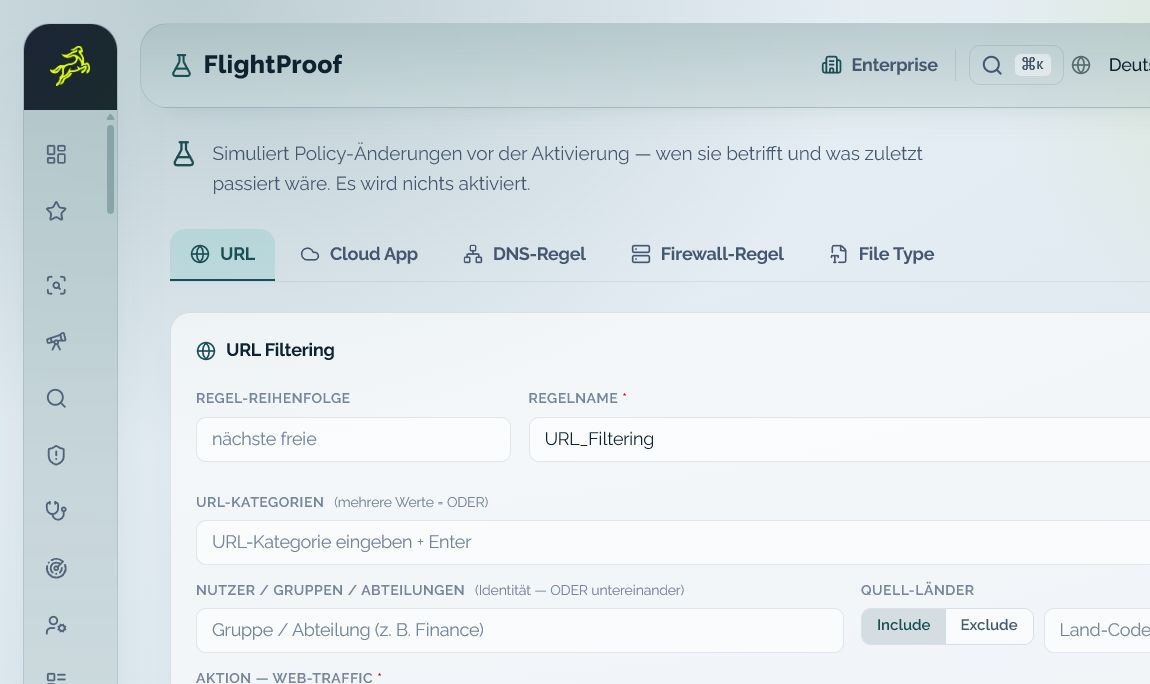
Prépare les critères, la portée et les conflits possibles avant l’autorisation en connaissance de cause.
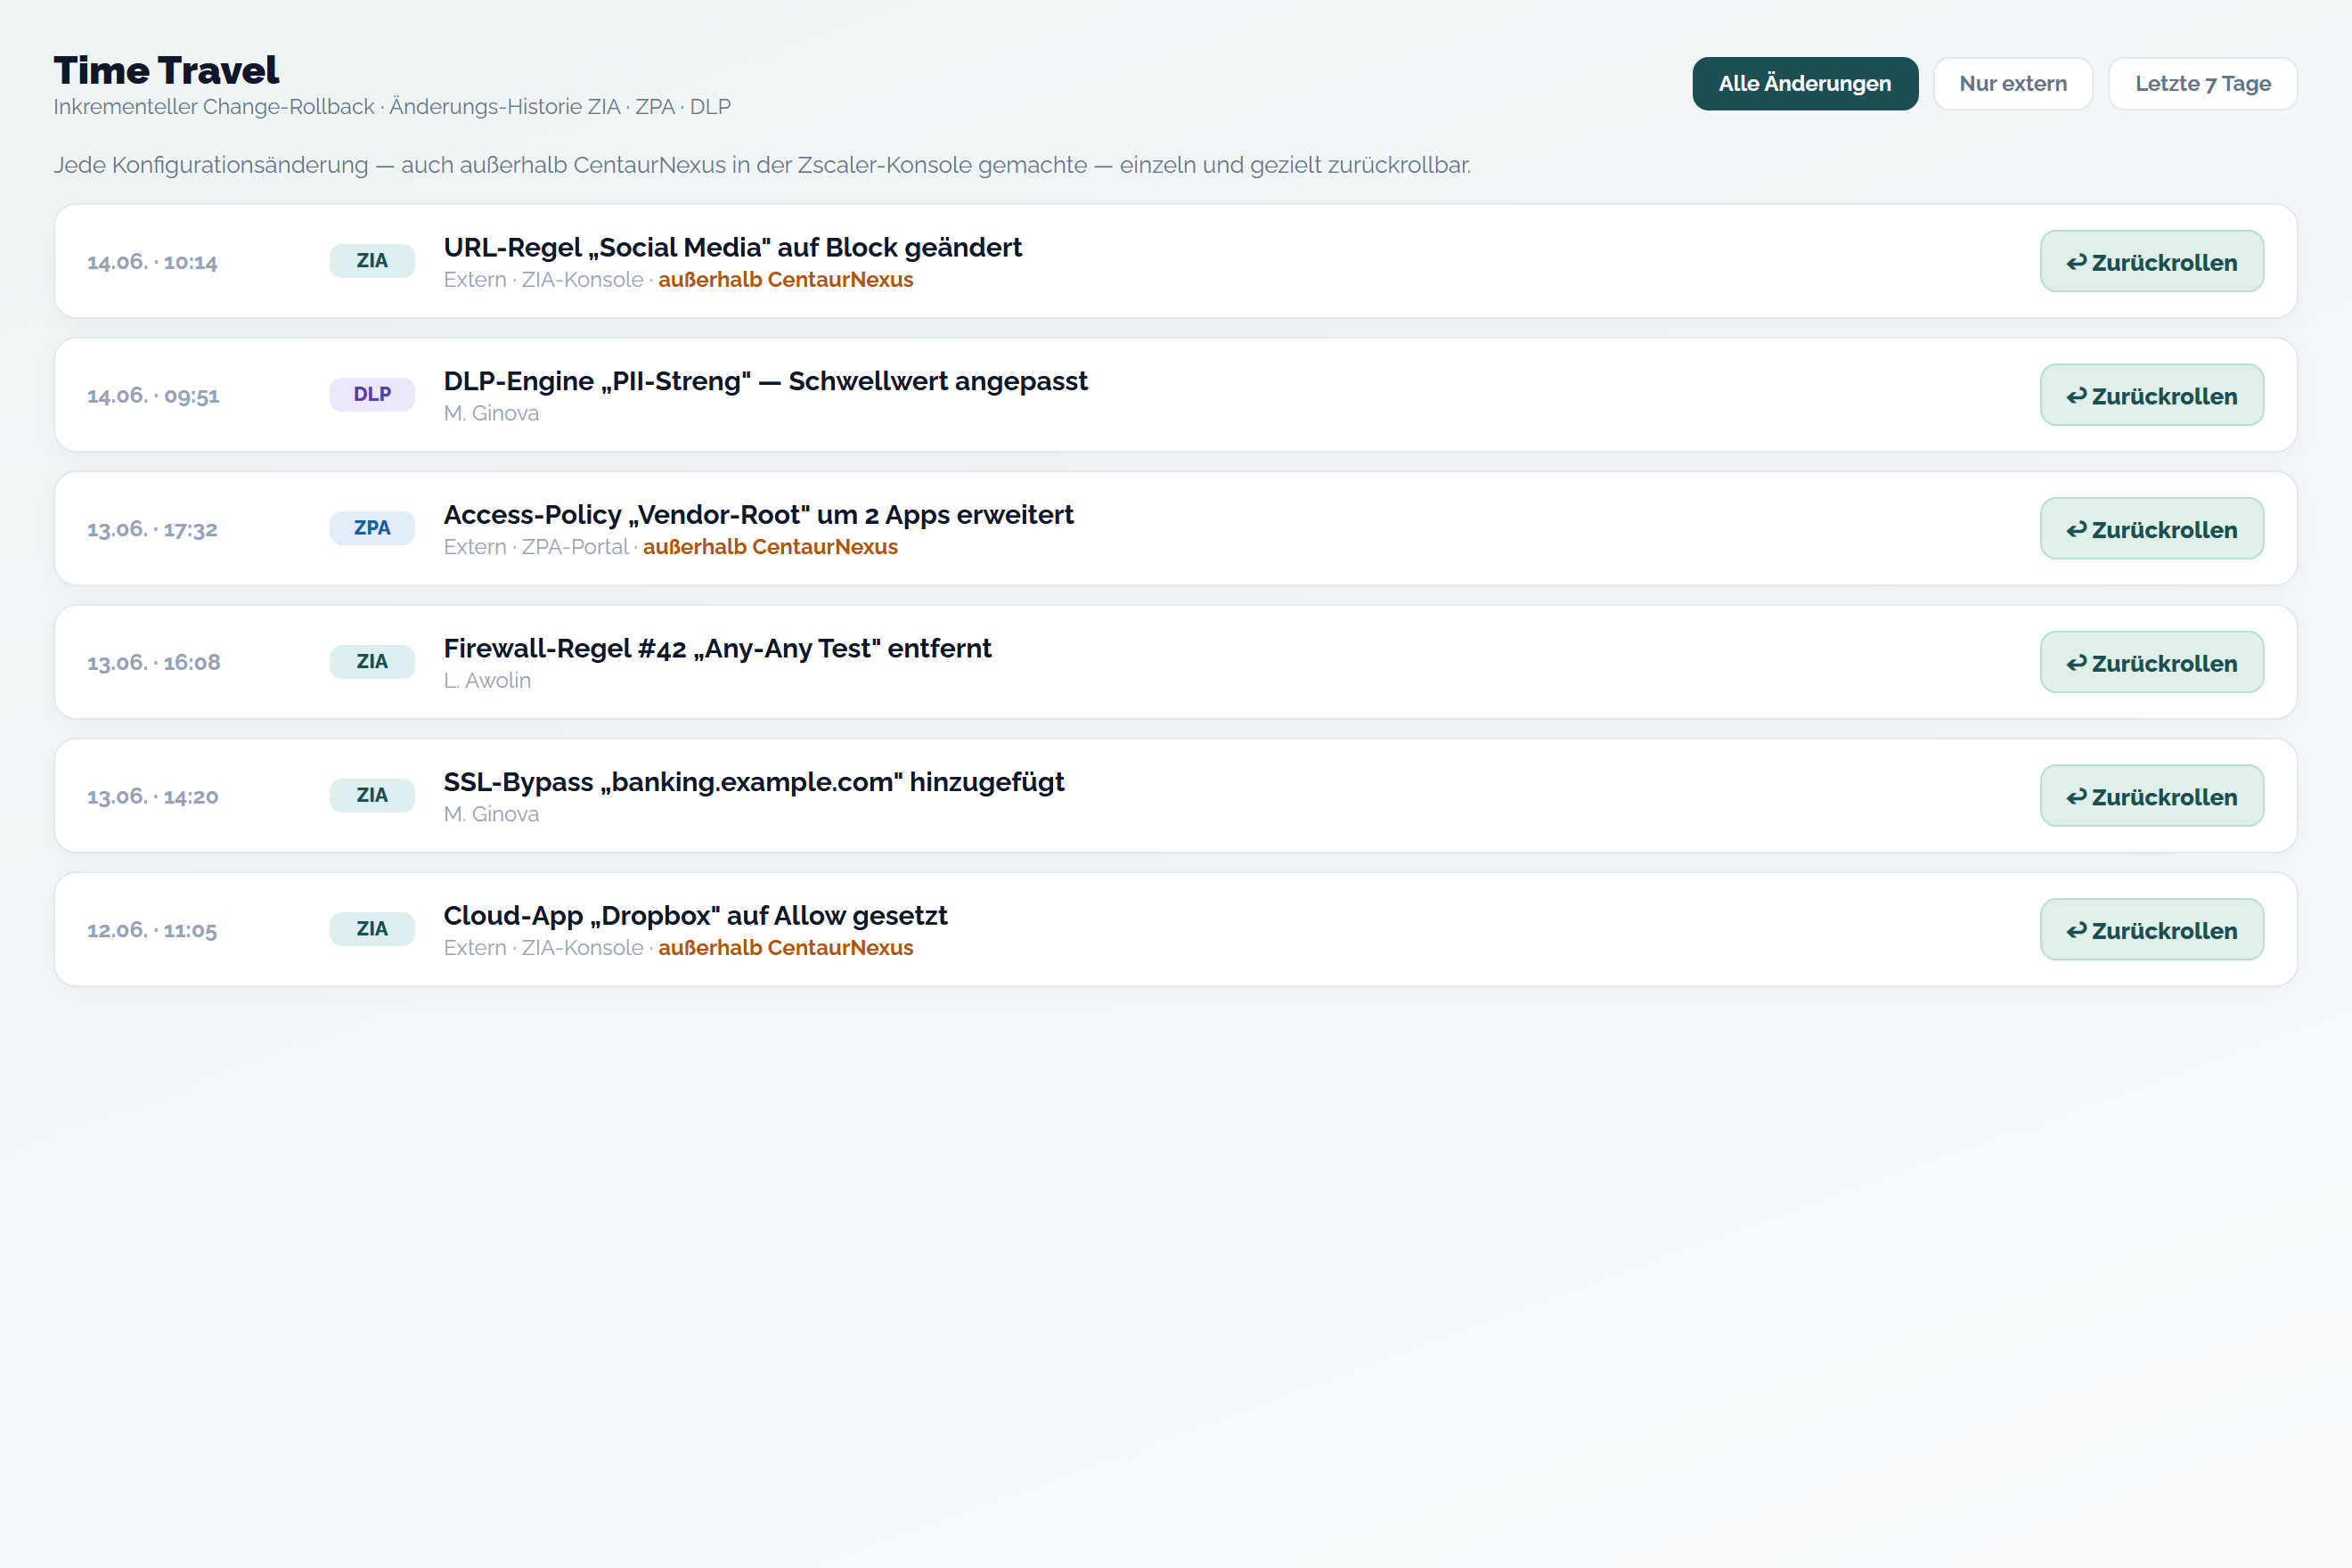
Situe les changements dans le temps et prépare un chemin de retour ciblé.
Lorsque des cas courants arrivent au 2nd Level avec un contexte incomplet, un temps précieux se perd en questions de clarification et en recherche d’informations éparses. CentaurNexus crée une base factuelle commune.
Unified Support Center relie utilisateur, appareil, accès, experience et signaux Zscaler pertinents dans une seule vue.
Les règles appliquées, profils, apps, exceptions et détails de connexion deviennent visibles dans le contexte utilisateur concret.
User Support Center et Connectivity Triage Map permettent au Helpdesk un travail préparatoire solide et déchargent les administrateurs sur les demandes récurrentes.
Nexus MetaScore, Access Review Desk et Change Effect Preview apportent réputation de l’URL, motif et effet attendu directement sur le cas.
La plateforme relie analyse, évaluation du risque et processus de Change, sans brouiller la responsabilité des rôles autorisés.
Unified Support Center affiche les données utilisateur, appareil, règle, tunnel et experience pertinentes.
Nexus MetaScore évalue les URL à partir de plusieurs sources ; Change Effect Preview prépare l’effet de la règle.
Access Review Desk réunit autorisation et statut, Configuration Rollback garde le chemin de retour précis visible.
Les administrateurs et le 2nd Level voient ensemble le cas utilisateur concret, les règles pertinentes, includes, excludes, apps, profils et tunnels. Les rôles autorisés peuvent ainsi décider plus vite quelle action est réellement nécessaire.
Nexus MetaScore réunit ZIA et les sources d’évaluation connectées pour le tenant concerné en une seule évaluation. Sont affichés la source, le statut de réponse, le niveau de confiance et des indicateurs de menace vérifiés.
ZIA constitue la source principale. Les sources externes de threat intelligence ne sont prises en compte que si elles sont vérifiées, sous licence et connectées pour le tenant concerné.
Les données pouvant être transmises à une source externe sont définies par source connectée et par configuration du tenant.
Statut de réponse, confiance et Hard Evidence évitent qu’une simple valeur chiffrée reste sans justification.
L’évaluation soutient les décisions URL, SSL et policy, ainsi que la transmission structurée vers Security.
Access Review Desk et Change Effect Preview relient l’action planifiée à son motif et à l’effet attendu. Configuration Rollback garantit ensuite que le chemin de retour peut être préparé avec la même précision.
Lorsque le contexte utilisateur, l’effet des règles et le risque sont déjà structurés, routine et analyse spécialisée se séparent nettement. Cela accélère l’exploitation tout en améliorant la qualité des changements.
Le lanceur de démo ouvre le sélecteur de rôles préparé. Choisissez-y la perspective Admin ou 2nd Level.
Unified Support Center relie environ 70 points de données sur l’utilisateur, l’appareil, l’accès et l’experience à des règles, includes, excludes, profils, apps et tunnels pertinents. Les détails visibles restent dépendants du rôle et des autorisations.
User Support Center et Connectivity Triage Map donnent au Helpdesk davantage de contexte de diagnostic. Les cas escaladés arrivent ainsi au 2nd Level avec un diagnostic déjà préparé, au lieu d’y recommencer l’analyse de base.
L’évaluation regroupe ZIA et des sources de threat intelligence configurables. Statut des sources, confiance et Hard Evidence aident à préparer des décisions URL, SSL et policy de façon traçable.
Access Review Desk, Change Effect Preview et Configuration Rollback soutiennent une vérification documentée, des rôles d’autorisation séparés et un chemin de retour ciblé. L’action en production reste une étape consciente et autorisée.