Évaluer soi-même les signaux critiques pour la sécurité
Le Security Cockpit réunit le voyant global, un score pondéré, le statut des sources et le drill-down vers chaque signal.
CentaurNexus rassemble les signaux critiques pour la sécurité, les approbations basées sur le risque, les reports et la réputation des URL dans une perspective Security dédiée, sans devoir solliciter l’administrateur pour chaque information.
Les équipes Security ont besoin de leur propre vue de situation et de décision : pas plus de droits sur la console, mais un accès direct à des signaux priorisés, des reports validés et des dossiers vérifiables.
Le Security Cockpit réunit le voyant global, un score pondéré, le statut des sources et le drill-down vers chaque signal.
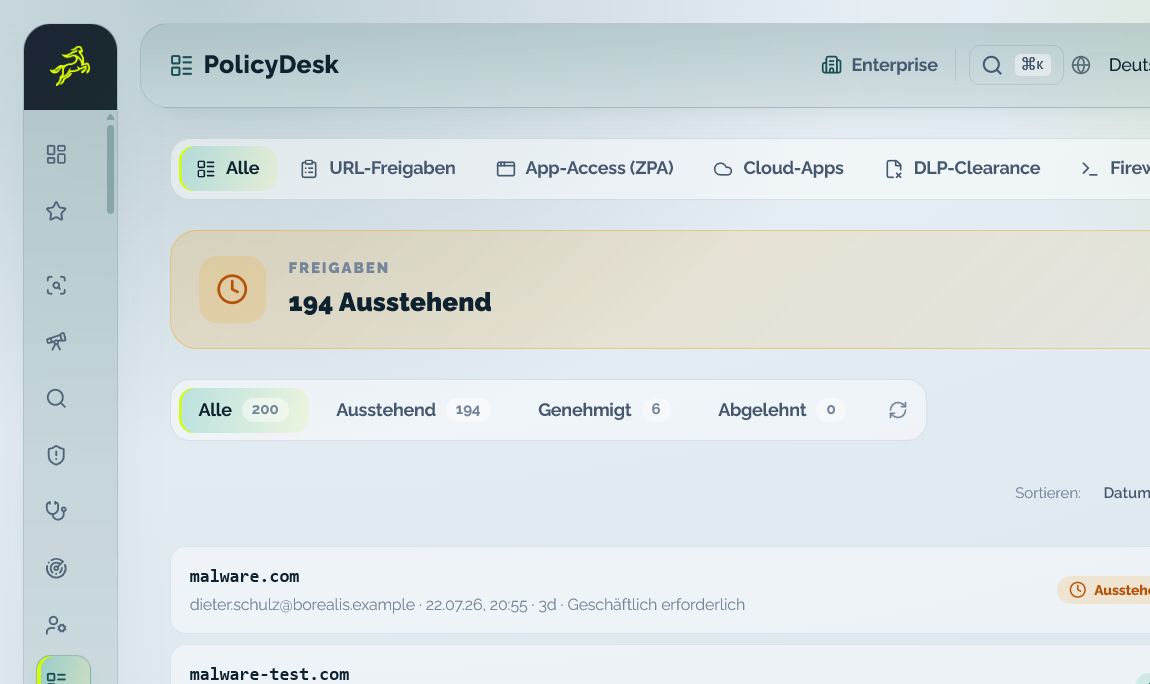
Les dossiers à examiner apparaissent avec risque, justification, type et statut d’approbation directement dans la vue Security.
Des reports standards validés sur la conformité, l’audit, le risque utilisateur et la situation de sécurité sont disponibles pour votre propre évaluation.
Nexus MetaScore complète ZIA avec des sources de threat intelligence configurables, un niveau de confiance et des indicateurs de menace confirmés.
Vue de situation, évaluation du risque et approbation deviennent visibles comme un parcours cohérent et vérifiable.
Security Cockpit et Reports indiquent quels risques, tendances ou dossiers ouverts demandent de l’attention.
Nexus MetaScore, le contexte utilisateur et règle ainsi que Change Effect Preview fournissent une base de décision traçable.
Access Review Desk réunit sur le dossier les rôles d’approbation séparés, la justification, le statut et la piste d’audit.
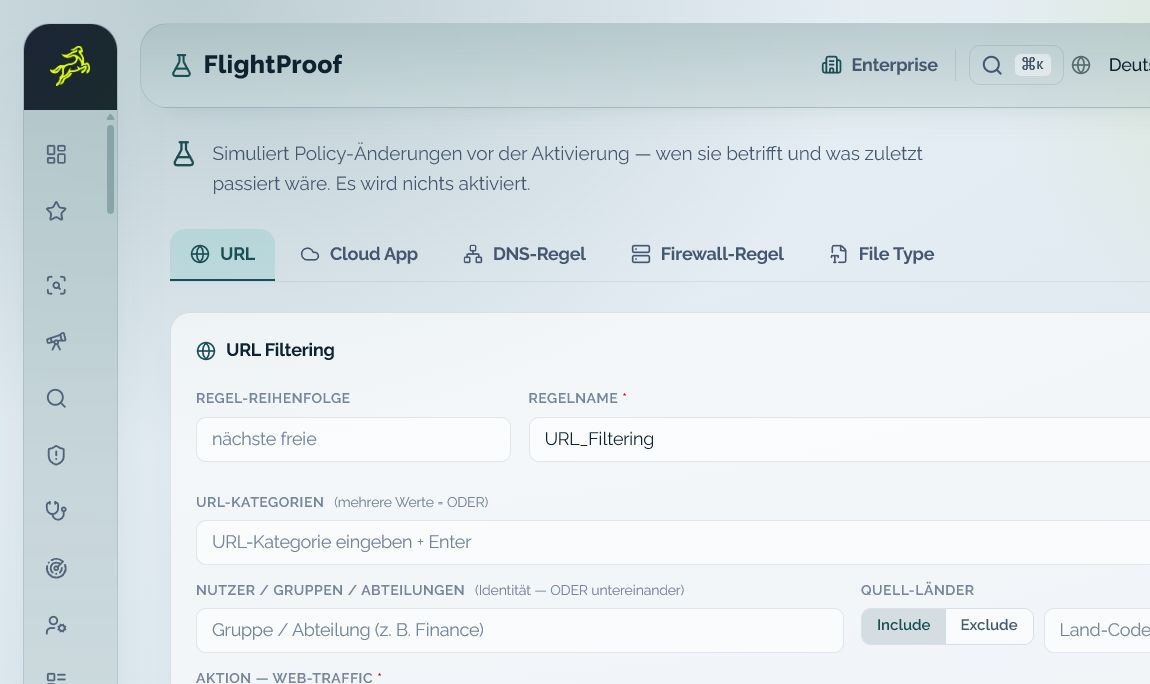
Change Effect Preview prépare les critères de la règle, la portée et les conflits possibles. Access Review Desk relie ensuite ces faits à la demande, à la justification et aux rôles d’approbation séparés.
Nexus MetaScore réunit Zscaler ZIA et les sources d’évaluation connectées pour le tenant concerné en une seule évaluation. Security voit la source, le statut de réponse, le niveau de confiance et les indicateurs de menace confirmés le cas échéant.
ZIA constitue la source principale. Les sources externes de threat intelligence ne sont prises en compte que si elles sont vérifiées, sous licence et connectées pour le tenant concerné.
Le statut de réponse et le niveau de confiance montrent à quel point l’évaluation est complète.
Les indicateurs de menace confirmés ne sont pas atténués par une moyenne discrète.
Le pilotage des sources et les règles propres au tenant déterminent quelles données une source externe connectée peut traiter.
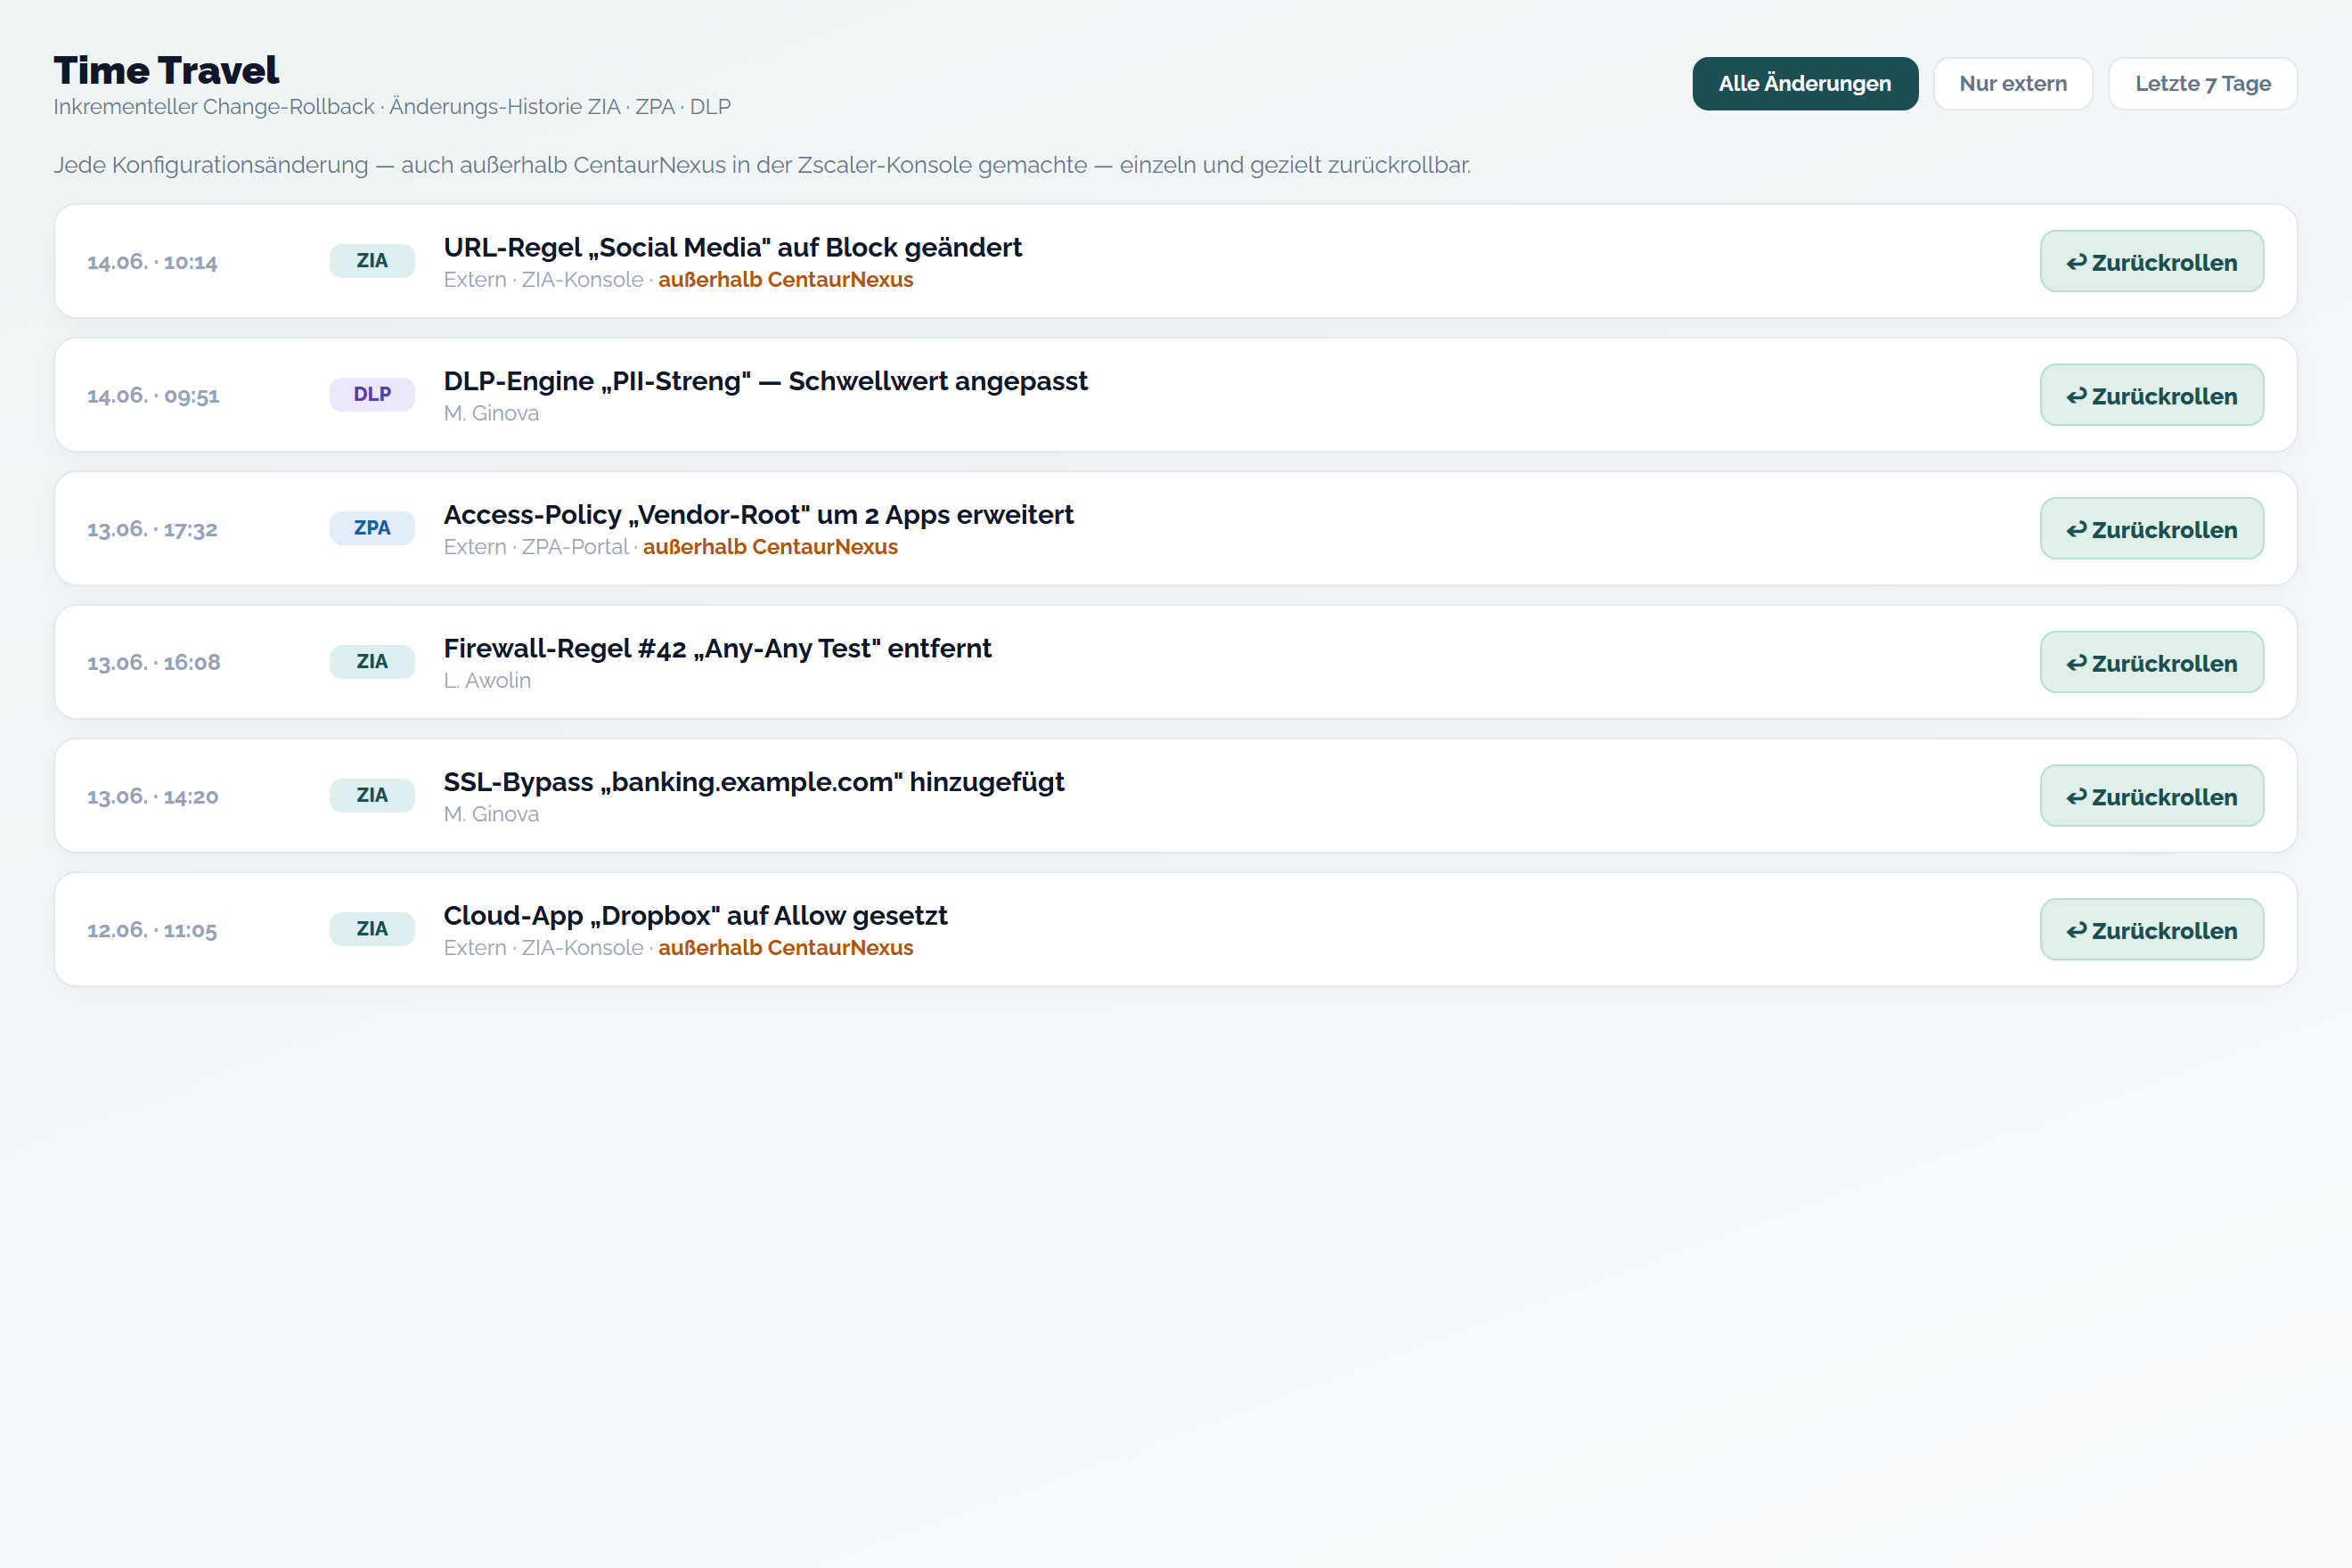
Configuration Rollback situe les modifications dans le temps. Les reports et extraits d’audit rendent traçables l’évolution du risque, l’activité d’approbation et les événements pertinents pour Security et Compliance.
Quand Security peut évaluer elle-même la situation, le risque, les reports et les approbations ouvertes, les détours d’information disparaissent. L’administrateur reste responsable de l’exploitation technique, Security obtient la vue de décision et de preuve adaptée.
Le lanceur de démo présélectionne la perspective Security. La perspective Admin séparée est accessible via la nouvelle page dédiée Admin.
Le Security Cockpit rassemble les signaux critiques pour la sécurité du tenant dans un voyant global et un score pondéré. Chaque source dispose de son propre statut et d’un drill-down vers la vue détaillée.
Security peut utiliser des reports standards validés comme Compliance & Audit, User Risk et Executive Security, ainsi que les tendances de risque, l’activité d’approbation et les extraits d’audit. Les modèles de reports individuels restent administrés de façon contrôlée.
Nexus MetaScore combine ZIA avec des sources de threat intelligence configurables. L’interface affiche le score, les sources ayant répondu, le niveau de confiance et le Hard Evidence, afin que le résultat reste traçable.
Les dossiers escaladés apparaissent avec le risque et la justification dans la vue Security. La policy du tenant détermine quel rôle autorisé doit approuver un dossier et si une seconde décision séparée est requise.