Beveiligingskritieke signalen zelf beoordelen
Het Security Cockpit combineert het totaalverkeerslicht, een gewogen score, bronstatus en de drill-down naar het betreffende signaal.
CentaurNexus bundelt beveiligingskritieke signalen, risicogebaseerde goedkeuringen, reports en URL-reputatie in een eigen Security-perspectief, zonder voor elke vraag de beheerder te moeten inschakelen.
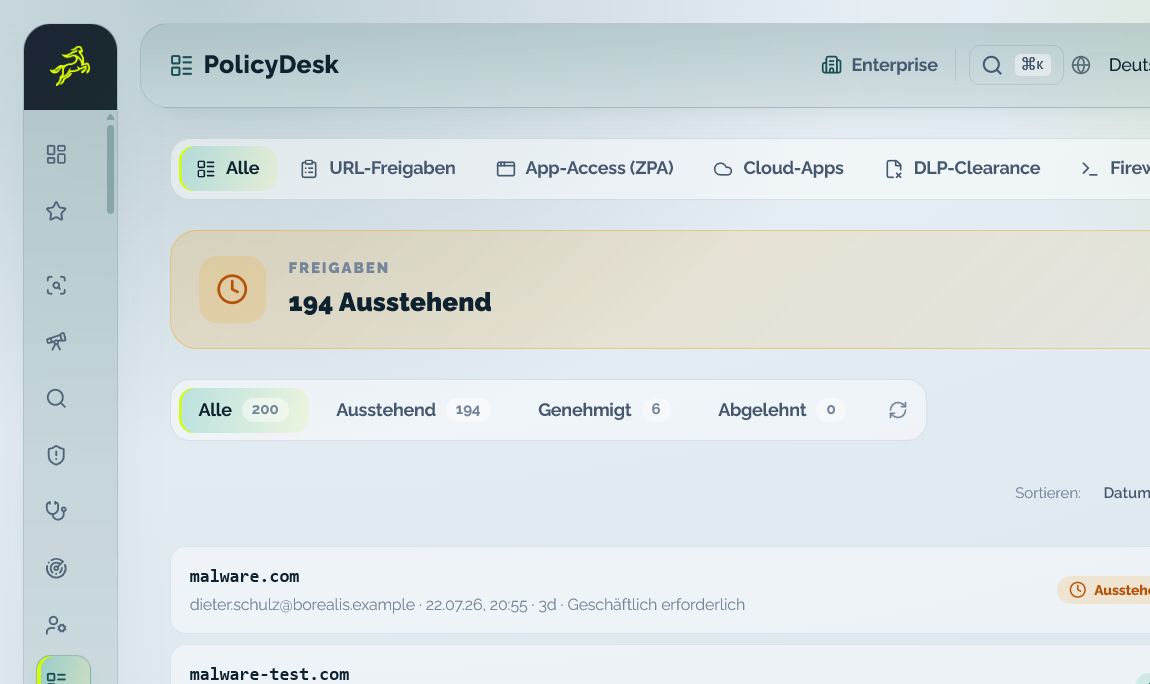
Security-teams hebben een eigen situatie- en beslissingsoverzicht nodig: geen extra rechten in de beheeromgeving, maar rechtstreekse toegang tot geprioriteerde signalen, goedgekeurde reports en controleerbare dossiers.
Het Security Cockpit combineert het totaalverkeerslicht, een gewogen score, bronstatus en de drill-down naar het betreffende signaal.
Te beoordelen dossiers verschijnen met risico, motivering, type en goedkeuringsstatus rechtstreeks in de Security-weergave.
Goedgekeurde standaardreports over compliance, audit, gebruikersrisico en beveiligingssituatie staan klaar voor uw eigen beoordeling.
Nexus MetaScore vult ZIA aan met configureerbare threat intelligence-bronnen, een betrouwbaarheidsniveau en harde dreigingsindicatoren.
Situatiebeeld, risicobeoordeling en goedkeuring worden zichtbaar als één samenhangend, controleerbaar traject.
Security Cockpit en Reports tonen welke risico’s, trends of openstaande dossiers aandacht nodig hebben.
Nexus MetaScore, gebruikers- en regelcontext en Change Effect Preview leveren een traceerbare beslisbasis.
Access Review Desk houdt gescheiden goedkeuringsrollen, motivering, status en audittrail bij het dossier samen.
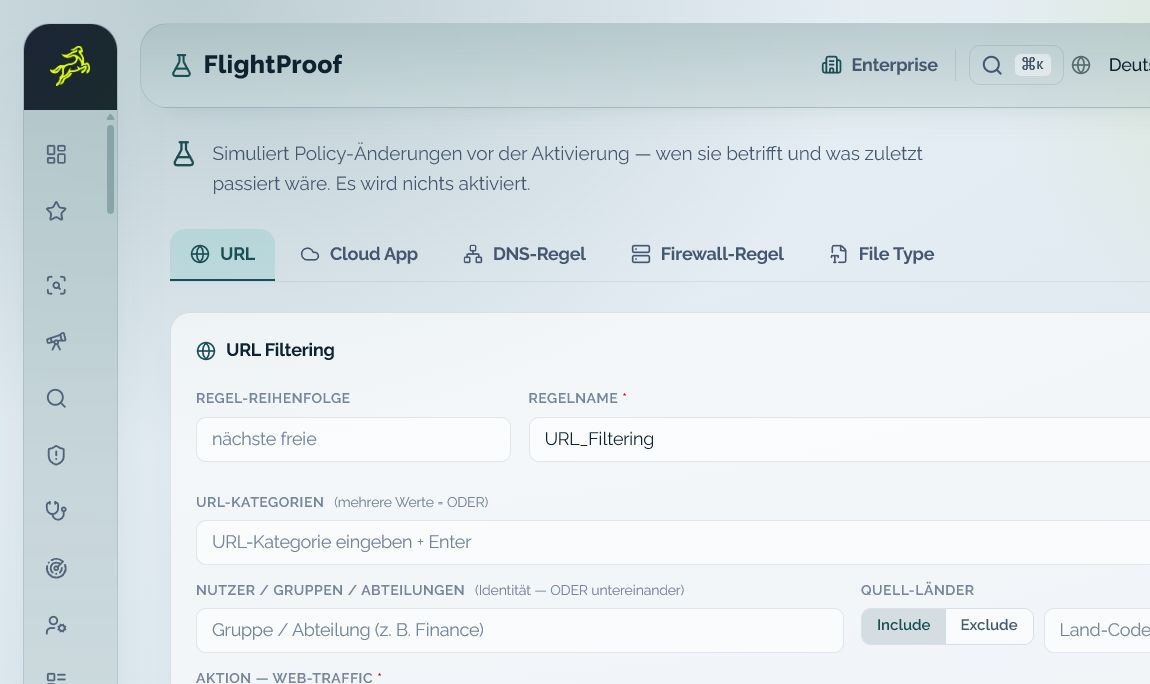
Change Effect Preview bereidt regelcriteria, bereik en mogelijke conflicten voor. Access Review Desk verbindt deze feiten vervolgens met de aanvraag, motivering en gescheiden goedkeuringsrollen.
Nexus MetaScore brengt Zscaler ZIA en de voor de betreffende tenant gekoppelde beoordelingsbronnen samen tot één beoordeling. Security ziet bron, antwoordstatus, betrouwbaarheidsniveau en eventuele harde dreigingsindicatoren.
ZIA vormt de kernbron. Externe threat intelligence-bronnen worden alleen meegenomen als ze voor de betreffende tenant zijn gecontroleerd, gelicentieerd en gekoppeld.
Antwoordstatus en betrouwbaarheidsniveau maken zichtbaar hoe volledig de beoordeling tot stand is gekomen.
Bevestigde dreigingsindicatoren worden niet afgezwakt door een onopvallend gemiddelde.
Bronsturing en tenantgebonden regels bepalen welke gegevens een gekoppelde externe bron mag verwerken.
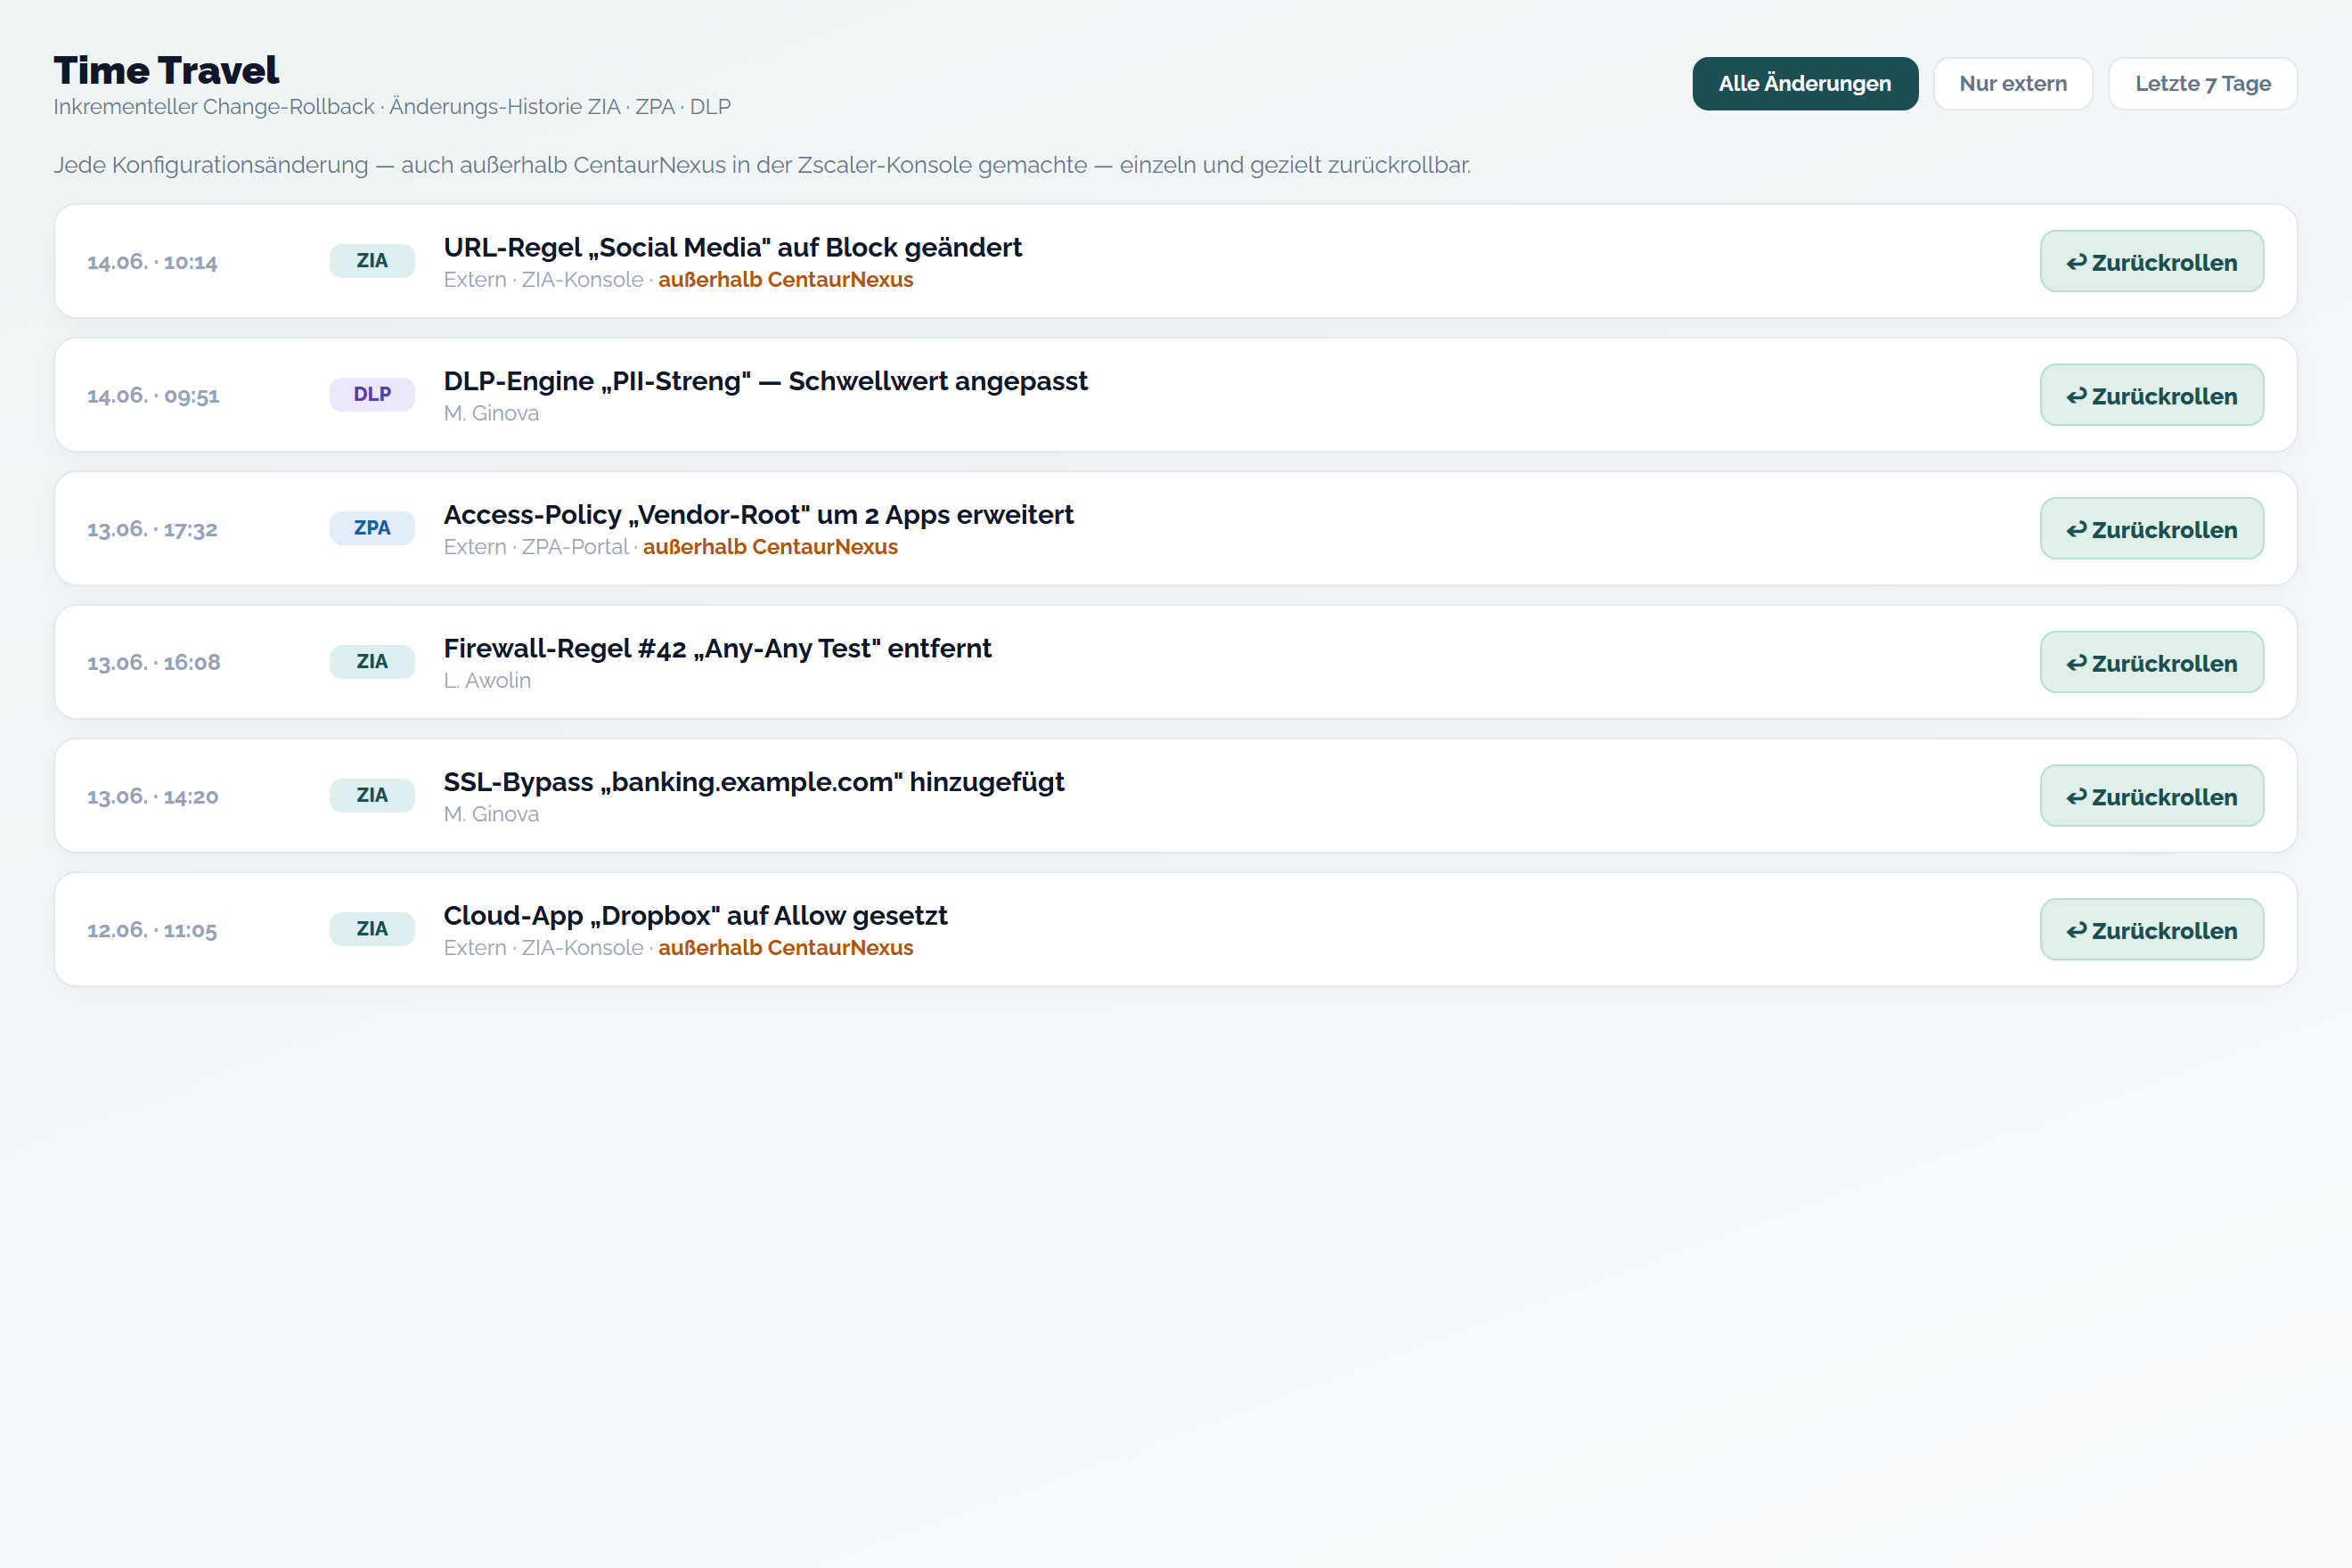
Configuration Rollback plaatst wijzigingen in de tijd. Reports en auditoverzichten maken risico-ontwikkeling, goedkeuringsactiviteit en relevante gebeurtenissen traceerbaar voor Security en Compliance.
Wanneer Security zelf situatie, risico, reports en openstaande goedkeuringen kan beoordelen, vervallen informatie-omwegen. De beheerder blijft verantwoordelijk voor de technische bedrijfsvoering, Security krijgt het passende beslissings- en bewijsoverzicht.
De demo-launcher selecteert het Security-perspectief vooraf. Het aparte Admin-perspectief is bereikbaar via de nieuwe Admin-landingpagina.
Het Security Cockpit bundelt beveiligingskritieke signalen van de tenant in een totaalverkeerslicht en een gewogen score. Elke bron heeft een eigen status en een drill-down naar de detailweergave.
Security kan goedgekeurde standaardreports gebruiken zoals Compliance & Audit, User Risk en Executive Security, evenals risicotrends, goedkeuringsactiviteit en auditoverzichten. Individuele reportsjablonen blijven gecontroleerd beheerd.
Nexus MetaScore combineert ZIA met configureerbare threat intelligence-bronnen. De interface toont score, antwoordende bronnen, betrouwbaarheidsniveau en Hard Evidence, zodat het resultaat traceerbaar blijft.
Geëscaleerde dossiers verschijnen met risico en motivering in de Security-weergave. De tenant policy bepaalt welke bevoegde rol een dossier moet goedkeuren en of een gescheiden tweede beslissing vereist is.